WinLogin.exe Trojan CoinMiner Análisis
Análisis Técnico
| Nombre del Archivo | WinLogin.exe |
| Tipo de Archivo |
PE32+ executable (console) x86-64, for MS Windows
|
| Versión del Escáner | 1.0.184.174 |
| Versión de la Base de Datos | 2024-08-15 12:00:27 UTC |
Trojan.Win64.CoinMiner.mz!s6
Familia de malware: CoinMiner
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
f218a1bbd12d9247c4e49c47b27ec0ef
|
|
| SHA1 |
1ac11a3fdbdb7504cf0ed6551ed6cc44aea7a0aa
|
|
| SHA256 |
0c758eaa5f4133ac24aad67d68bd4db01a401ee3465f499a2464778971d56026
|
|
| SHA512 |
bf17265ca9b4573ed9f7c6461744639bb13c5ffcf3f13d148e60e04da33eaa838cac588cca422ea5ed3263cd7c913569d98443edf0ee9c19f33e9bd13ac0b5fd
|
|
| ImpHash |
a4746e3291b3b8dd9a0af714ef1d6e21
|
Análisis PE
Información Básica
▼| Icono |
Hash: 5e8019feb3e3cf253165a157f49dcf78
Difuso: 49ef6904231244ed8ffe1b4ca13ec6ad dHash: 90685832b2ece4c9 |
| Base de Imagen | 0x139900000 |
| Punto de Entrada | 0x139ce6720 |
| Tiempo de Compilación | 2024-08-11 03:39:10 |
| Suma de Verificación | 0x00000000 (Real: 0x004b5aad) |
| Versión del SO | 6.0 |
| Firmas PEiD |
PE32+ executable (console) x86-64, for MS Windows
|
| Firma Digital | The PE file does not contain a certificate table. |
| Importaciones |
10 bibliotecas
WS2_32, IPHLPAPI, USERENV, CRYPT32, KERNEL32, USER32, ole32, ADVAPI32, ntdll, bcrypt |
| Exportaciones | 0 funciones |
| Recursos | 12 Recursos |
| Secciones | 9 Secciones |
Información de Versión
▼| CompanyName | jhoo1ho**d1d1d1dsa987juihdasdds1d1klJ)hno1bdi1udsad-1duj9SHJOIDH801oi2d1-d9u9-21ddsadasdas |
| FileDescription | WinLogin |
| FileVersion | 0.0.1 |
| LegalCopyright | Copyright (C) 2024 jhoo1ho**d1d1d1dsa987juihdasdds1d1klJ)hno1bdi1udsad-1duj9SHJOIDH801oi2d1-d9u9-21ddsadasdas |
| OriginalFilename | jhoo1ho**d1d1d1dsa987juihdasdds1d1klJ)hno1bdi1udsad-1duj9SHJOIDH801oi2d1-d9u9-21ddsadasdas.exe |
| ProductName | WinLogin |
| ProductVersion | 0.0.1 |
| Translation | 0x0000 0x04b0 |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
4,476,292 bytes | 4,476,416 bytes | 6.48 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
382A5803EEAE2ED792A2A06B6B518C6E |
.data |
0x00446000 |
2,789,684 bytes | 43,520 bytes | 3.84 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
08CD2BE2DD494EADC086E427D644765B |
.pdata |
0x006f0000 |
159,228 bytes | 159,232 bytes | 6.33 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
A841FC984FCE31EDFA4A6B2A0F8DB0D1 |
.idata |
0x00717000 |
10,442 bytes | 10,752 bytes | 4.69 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
2E46CC3888ABD2EF7945FE316DEB1E3B |
_RANDOMX |
0x0071a000 |
3,158 bytes | 3,584 bytes | 5.68 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
9EE63642B94966ECB630EE0843E46B26 |
_TEXT_CN |
0x0071b000 |
9,937 bytes | 10,240 bytes | 6.08 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
AFEA7882AA31E5987DB2F12B8933DE56 |
_TEXT_CN |
0x0071e000 |
4,484 bytes | 4,608 bytes | 6.05 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
409BF3F918F2402291CB56C2E9354B47 |
.rsrc |
0x00720000 |
129,464 bytes | 129,536 bytes | 4.84 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
1930EAF29A61885F6C35C73A5DF7D01F |
.reloc |
0x00740000 |
44,968 bytes | 45,056 bytes | 5.45 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
79B274E615A191DE220A9386D8926C91 |
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| RT_ICON | 9 | 127,121 bytes | |
| RT_GROUP_ICON | 1 | 132 bytes | |
| RT_VERSION | 1 | 1,128 bytes | |
| RT_MANIFEST | 1 | 381 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
The PE file does not contain a certificate table.
Recomendación: Verifique la fuente del archivo y asegúrese de que provenga de un editor confiable.
Eliminación de Trojan.Win64.CoinMiner.mz!s6
Gridinsoft tiene la capacidad de identificar y eliminar Trojan.Win64.CoinMiner.mz!s6 sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
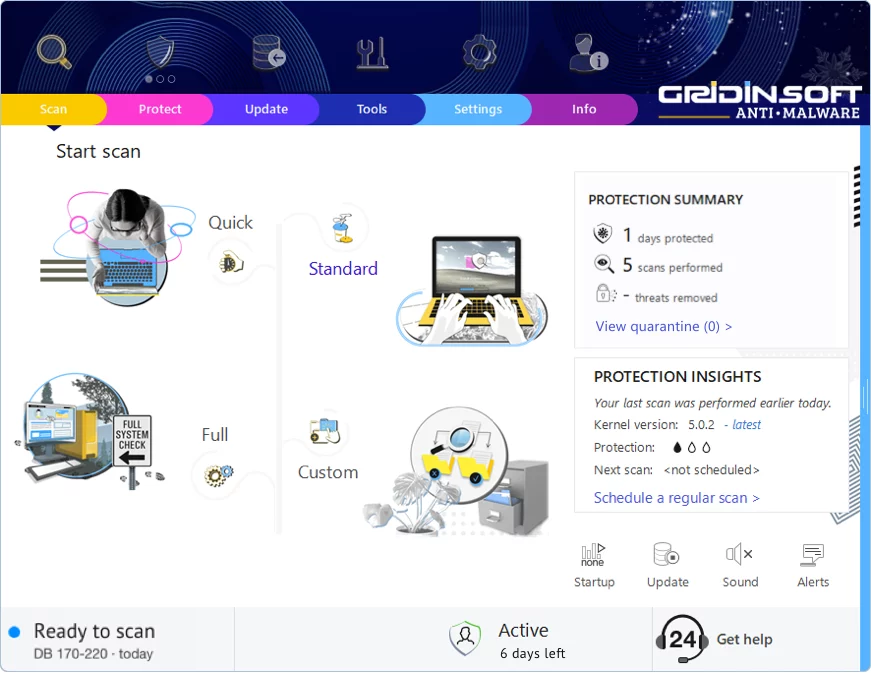
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario
Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!