Up_zlib1.dll Trojan Agent Análisis
Análisis Técnico
| Nombre del Archivo | up_zlib1.dll |
| Tipo de Archivo |
PE32 executable (DLL) (console) Intel 80386, for MS Windows, UPX compressed
|
| Versión del Escáner | 1.0.259.174 |
| Versión de la Base de Datos | 2026-11-06 04:07:02 UTC |
Trojan.Win32.Agent.cld
Familia de malware: Agent
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
a28cebf2ef0aebb79ede6133218cf8dd
|
|
| SHA1 |
b1e108994980773fe199becbbe46b203fe5691b6
|
|
| SHA256 |
104691a4841e51f84462f638c6a4071cc99e58b3115c2d02708aedc9394530a1
|
|
| SHA512 |
687fd49d790211855fefd6811cb5fa8ac883ea7b22aef25c1e0925d77d0e1242f326f5b39b2aa10d00a759ff752f57bc24b360507fad9f20b858d9d1302594d5
|
|
| ImpHash |
3861174c7cca64e1a0a5e22b4205263f
|
Análisis PE
Información Básica
▼| Base de Imagen | 0x10000000 |
| Punto de Entrada | 0x1019c570 |
| Tiempo de Compilación | 2015-11-03 08:31:18 |
| Suma de Verificación | 0x000873bc (Real: 0x000873bc) |
| Versión del SO | 5.1 |
| Firmas PEiD |
PE32 executable (DLL) (console) Intel 80386, for MS Windows, UPX compressed
|
| Firma Digital | OK |
| Importaciones | 15 bibliotecas |
| Exportaciones | 62 funciones |
| Recursos | 2 Recursos |
| Secciones | 3 Secciones |
Información de Versión
▼| FileVersion | 1.0.0.0 |
| LegalCopyright | Copyright (C) 2014 |
| ProductVersion | 1.0.0.0 |
| Translation | 0x0804 0x04b0 |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
UPX0 |
0x00001000 |
1,171,456 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_UNINITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
UPX1 |
0x0011f000 |
520,192 bytes | 516,608 bytes | 8.00 (Empaquetado/Cifrado) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
FC5BF87824B0DC80C3E7C6C674001D34 |
.rsrc |
0x0019e000 |
4,096 bytes | 3,584 bytes | 5.13 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
A6B5FFEBCECC80B55C2DE9225026FCC9 |
Alerta de Análisis de Entropía
1 sección(es) con alta entropía (≥7.5) detectada(s) - posible empaquetado/cifrado
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| RT_VERSION | 1 | 396 bytes | |
| RT_MANIFEST | 1 | 346 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
OK
Eliminación de Trojan.Win32.Agent.cld
Gridinsoft tiene la capacidad de identificar y eliminar Trojan.Win32.Agent.cld sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
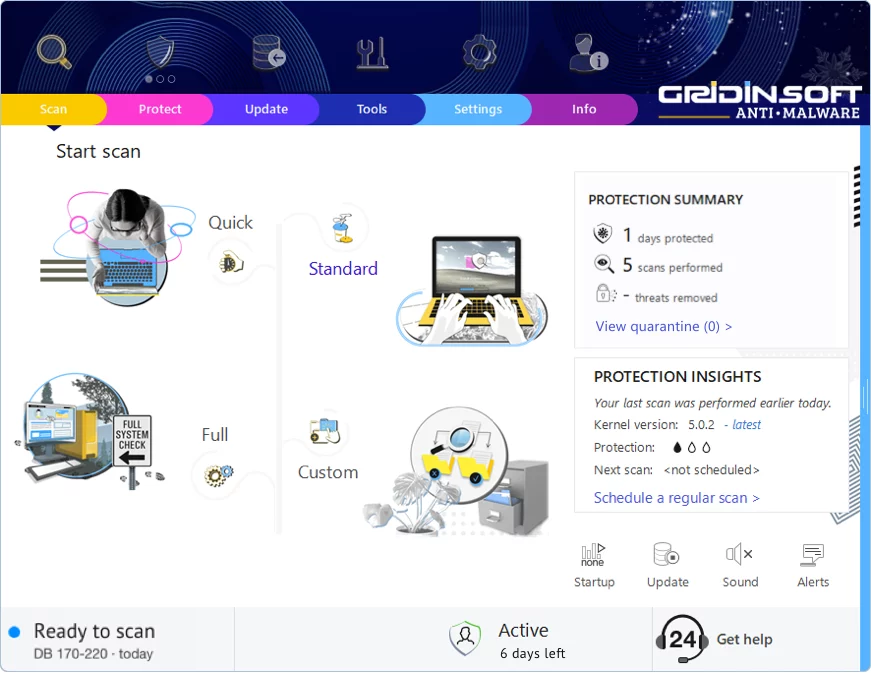
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario
Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!