Ep_setup.exe Stealer Gen Análisis
Análisis Técnico
| Nombre del Archivo | ep_setup.exe |
| Tipo de Archivo |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Versión del Escáner | 1.0.172.174 |
| Versión de la Base de Datos | 2024-04-22 15:00:34 UTC |
Spy.Win64.Gen.tr
Familia de malware: Gen
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
70238c15bc23e1ba24e61d3ec7c75a5d
|
|
| SHA1 |
a2db5a689af3ee18ebd746017b7834b041165f3f
|
|
| SHA256 |
167f90fad0d3df4e2bfd4a6b07e459a6e414f63fa20e473aedc8c82f3b21eaef
|
|
| SHA512 |
596e934b77a5d81072f92b267cc8856fb3ffb27c413b30890f107fdb9eefd88797a99beb724e25ad740dea3c32e6a541069ee64e0985083e30f2abbff93932af
|
|
| ImpHash |
305fb72e72b5901adbaec24662d253ae
|
Análisis PE
Información Básica
▼| Base de Imagen | 0x140000000 |
| Punto de Entrada | 0x140005384 |
| Tiempo de Compilación | 2024-03-13 04:32:43 |
| Suma de Verificación | 0x00000000 (Real: 0x00273bc6) |
| Versión del SO | 6.0 |
| Firmas PEiD |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Ruta PDB | D:\a\ExplorerPatcher\ExplorerPatcher\build\Release\ep_setup.pdb |
| Firma Digital | The PE file does not contain a certificate table. |
| Importaciones |
9 bibliotecas
KERNEL32, USER32, ADVAPI32, SHELL32, ole32, OLEAUT32, RstrtMgr, VERSION, SHLWAPI |
| Exportaciones | 4 funciones |
| Recursos | 42 Recursos |
| Secciones | 7 Secciones |
Información de Versión
▼| CompanyName | VALINET Solutions SRL |
| FileDescription | ExplorerPatcher Setup Program |
| FileVersion | 22621.3296.64.1 |
| InternalName | ep_setup.exe |
| LegalCopyright | Copyright (C) 2006-2024 VALINET Solutions SRL. All rights reserved. |
| OriginalFilename | ep_setup.exe |
| ProductName | ExplorerPatcher |
| ProductVersion | 22621.3296.64.1 |
| Translation | 0x0409 0x04b0 |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
111,680 bytes | 112,128 bytes | 6.46 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
8B7F016CFAF571279CF72E1F8230493D |
.rdata |
0x0001d000 |
54,202 bytes | 54,272 bytes | 4.97 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
434D52FCBD68B09E0B75BF1F61457504 |
.data |
0x0002b000 |
8,032 bytes | 3,072 bytes | 1.94 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
820A9F2AA87351630406CC20C8F516ED |
.pdata |
0x0002d000 |
5,400 bytes | 5,632 bytes | 5.09 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
B9636809627487FE6BFDE2BFEF981F61 |
_RDATA |
0x0002f000 |
500 bytes | 512 bytes | 3.65 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D0AA4922ED6424216162CAA029671C8C |
.rsrc |
0x00030000 |
2,350,888 bytes | 2,351,104 bytes | 6.05 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
59C74A5DE3AA2FA17137FAA44ABA5AE6 |
.reloc |
0x0026e000 |
1,724 bytes | 2,048 bytes | 5.04 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
3B76314B2AC7766314C8FF9167FCC1E8 |
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| RT_STRING | 32 | 30,126 bytes | |
| RT_RCDATA | 8 | 2,317,720 bytes | |
| RT_VERSION | 1 | 892 bytes | |
| RT_MANIFEST | 1 | 638 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
The PE file does not contain a certificate table.
Recomendación: Verifique la fuente del archivo y asegúrese de que provenga de un editor confiable.
Eliminación de Spy.Win64.Gen.tr
Gridinsoft tiene la capacidad de identificar y eliminar Spy.Win64.Gen.tr sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
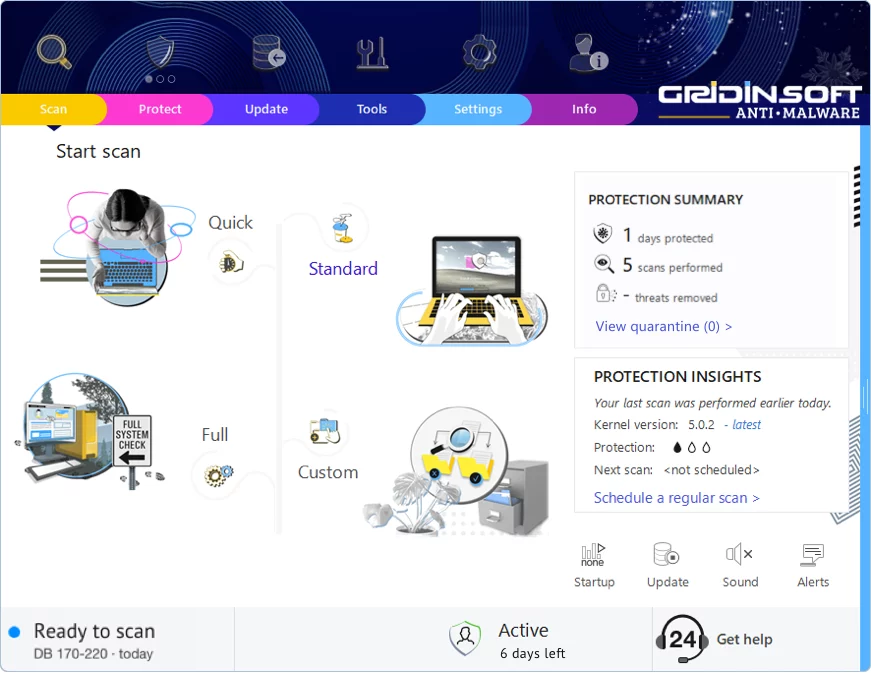
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario

Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!