Steamclient_loader_x64.exe Trojan Agent Análisis
Análisis Técnico
| Nombre del Archivo | steamclient_loader_x64.exe |
| Tipo de Archivo |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Versión del Escáner | 1.0.257.174 |
| Versión de la Base de Datos | 2026-10-18 18:07:03 UTC |
Trojan.Win64.Agent.cl
Familia de malware: Agent
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
24fb0a04df36eb0bc270f31fa300e361
|
|
| SHA1 |
bab1f7578a8a563e4657dc7b9fcc7a50788d91ac
|
|
| SHA256 |
19c5defe2ad3d6100aaf2b257b2ec147ab922c7c08a3eef9b6a3fb4198664696
|
|
| SHA512 |
bb6a5966671b537d4baf0be98ac524dc21f0af88892c0061f9b9290d98454755757842ed8b0341f5499962adc4411754bdb7686f18ea47e3bf3f11f5029f9300
|
|
| ImpHash |
49c27630455b17ef7e9583a54c2b29f7
|
Análisis PE
Información Básica
▼| Base de Imagen | 0x140000000 |
| Punto de Entrada | 0x14001d840 |
| Tiempo de Compilación | 2026-08-23 13:52:26 |
| Suma de Verificación | 0x0005dd2f (Real: 0x0005dd2f) |
| Versión del SO | 6.0 |
| Firmas PEiD |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Firma Digital | Chain verification from C=UK, O=GSE, OU=GSE, CN=GSE (serial:325283112864074318427493041810245050876924027055, sha1:d3792722e5e5d6c0e459abb9a2f6cdc9a5507439) failed: The X.509 certificate provided is self-signed - "Common Name: GSE, Organizational Unit: GSE, Organization: GSE, Country: UK" |
| Importaciones |
3 bibliotecas
USER32, KERNEL32, ADVAPI32 |
| Exportaciones | 0 funciones |
| Recursos | 4 Recursos |
| Secciones | 7 Secciones |
Información de Versión
▼| LegalCopyright | Copyright (C) 2021 GSE |
| InternalName | GSE (win64) |
| FileVersion | 08.56.38.63 |
| CompanyName | GSE |
| ProductVersion | 01.00.00.02 |
| FileDescription | GSE |
| Source Control ID | 8563863 |
| OriginalFilename | steam.exe |
| ProductName | GSE |
| Translation | 0x0409 0x04b0 |
| CompanyName | GSE |
| FileDescription | GSE |
| FileVersion | 1, 0, 0, 2 |
| InternalName | GSE |
| LegalCopyright | Copyright (C) 2021 GSE |
| OriginalFilename | steam.exe |
| ProductName | GSE |
| ProductVersion | 1, 0, 0, 2 |
| Translation | 0x0409 0x04b0 |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
229,260 bytes | 229,376 bytes | 6.42 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
7A9B6434134898CE7702C0FB094E4782 |
.rdata |
0x00039000 |
92,542 bytes | 92,672 bytes | 5.08 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
DD79AB4DFBBFAB560AD5274149EA5A98 |
.data |
0x00050000 |
177,436 bytes | 6,656 bytes | 3.06 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
B8B271B813AEE19AD34DF1E29C1DAC69 |
.pdata |
0x0007c000 |
12,924 bytes | 13,312 bytes | 5.46 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
1EC73A32A1D082B02E94F69A5B358411 |
.fptable |
0x00080000 |
256 bytes | 512 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
BF619EAC0CDF3F68D496EA9344137E8B |
.rsrc |
0x00081000 |
2,072 bytes | 2,560 bytes | 3.40 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
4F30D42B6BC3E75C116F10F294EBC9EA |
.reloc |
0x00082000 |
2,700 bytes | 3,072 bytes | 5.15 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
3E020A3205C1B30295FAB900A9D7BE45 |
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| SCID | 1 | 7 bytes | |
| RT_VERSION | 2 | 1,372 bytes | |
| RT_MANIFEST | 1 | 381 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
Chain verification from C=UK, O=GSE, OU=GSE, CN=GSE (serial:325283112864074318427493041810245050876924027055, sha1:d3792722e5e5d6c0e459abb9a2f6cdc9a5507439) failed: The X.509 certificate provided is self-signed - "Common Name: GSE, Organizational Unit: GSE, Organization: GSE, Country: UK"
Recomendación: Verifique la fuente del archivo y asegúrese de que provenga de un editor confiable.
Eliminación de Trojan.Win64.Agent.cl
Gridinsoft tiene la capacidad de identificar y eliminar Trojan.Win64.Agent.cl sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
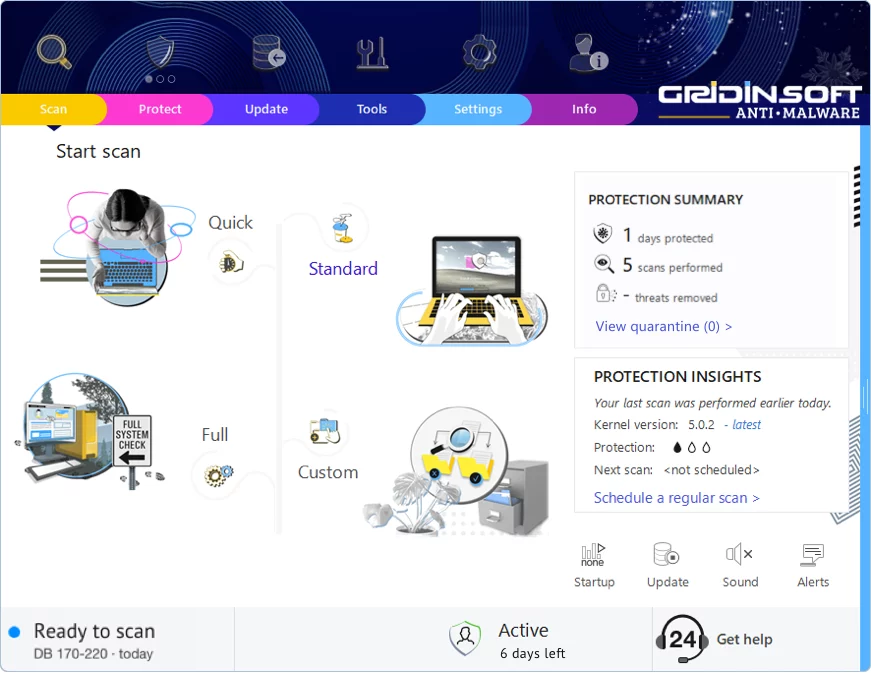
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario
Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!