Spermis.exe Trojan AgentTesla Análisis
Análisis Técnico
| Nombre del Archivo | spermis.exe |
| Tipo de Archivo |
PE32+ executable (GUI) x86-64 Mono/.Net assembly, for MS Windows
|
| Versión del Escáner | 1.0.181.174 |
| Versión de la Base de Datos | 2024-06-30 08:00:11 UTC |
Trojan.Win64.AgentTesla.tr
Familia de malware: AgentTesla
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
db8304f8a6293c2d0d4b7cf032850d62
|
|
| SHA1 |
d2a6258b3f2df2a96b2f1fc3f1f7ea4ad38f09da
|
|
| SHA256 |
20007df38d3098c13edd282b59935f2c042d92c46f2fa4cac2de616e63e0f1d5
|
|
| SHA512 |
49078b299ccf377604acc8d8fd528b0ed4cb8007ede0b36cce4c2954432134057f14c0e9445e11d6a82413950df2479c69e14cc44b60203e6a9924e7d96c7825
|
Análisis PE
Información Básica
▼| Icono |
Hash: 8d74db0052851164a08bc3381d730a03
Difuso: c2f17a2cf8ae435060d7b71b65d1a2e9 dHash: e422a8c8694a9be0 |
| Base de Imagen | 0x00400000 |
| Punto de Entrada | 0x00400000 |
| Tiempo de Compilación | 2091-11-05 18:08:36 |
| Suma de Verificación | 0x00000000 (Real: 0x00262df3) |
| Versión del SO | 4.0 |
| Firmas PEiD |
PE32+ executable (GUI) x86-64 Mono/.Net assembly, for MS Windows
|
| Firma Digital | The PE file does not contain a certificate table. |
| Importaciones | 0 |
| Exportaciones | 0 funciones |
| Recursos | 4 Recursos |
| Secciones | 4 Secciones |
Información de Versión
▼| Translation | 0x0000 0x04b0 |
| Comments | |
| CompanyName | |
| FileDescription | NerestPC recode |
| FileVersion | 1.0.0.0 |
| InternalName | NerestPC recode.exe |
| LegalCopyright | Copyright © 2024 |
| LegalTrademarks | |
| OriginalFilename | NerestPC recode.exe |
| ProductName | NerestPC recode |
| ProductVersion | 1.0.0.0 |
| Assembly Version | 1.0.0.0 |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00002000 |
1,114,080 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.uE/ |
0x00112000 |
1,221,375 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.Co[ |
0x0023e000 |
2,399,176 bytes | 2,399,232 bytes | 7.97 (Empaquetado/Cifrado) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
05452AB553BFF2CA88216F90F2532192 |
.rsrc |
0x00488000 |
53,140 bytes | 53,248 bytes | 7.87 (Empaquetado/Cifrado) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
014BA90DAEB4E6BB2F9C8DFB847F1074 |
Alerta de Análisis de Entropía
2 sección(es) con alta entropía (≥7.5) detectada(s) - posible empaquetado/cifrado
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| RT_ICON | 1 | 51,473 bytes | |
| RT_GROUP_ICON | 1 | 20 bytes | |
| RT_VERSION | 1 | 844 bytes | |
| RT_MANIFEST | 1 | 490 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
The PE file does not contain a certificate table.
Recomendación: Verifique la fuente del archivo y asegúrese de que provenga de un editor confiable.
Eliminación de Trojan.Win64.AgentTesla.tr
Gridinsoft tiene la capacidad de identificar y eliminar Trojan.Win64.AgentTesla.tr sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
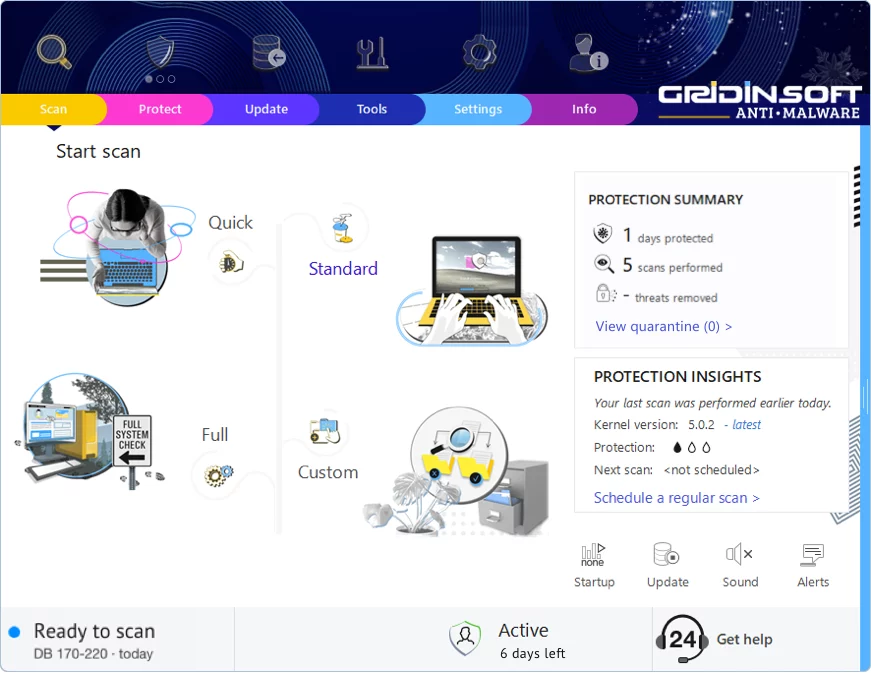
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario
Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!