ScoobyLauncher.exe Trojan Agent Análisis
Análisis Técnico
| Nombre del Archivo | ScoobyLauncher.exe |
| Tipo de Archivo |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Versión del Escáner | 1.0.255.174 |
| Versión de la Base de Datos | 2026-09-28 19:07:03 UTC |
Trojan.Win64.Agent.oa!s1
Familia de malware: Agent
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
0192402a73bc619a042dab8c1d6cf9e5
|
|
| SHA1 |
a492961849dd883f498b02fafc836611fb3d220c
|
|
| SHA256 |
27fbc615a4944bbe0cf5e93ccc70297cbc6505ead338ae6798f1006ff3517390
|
|
| SHA512 |
12585727b18cc426170e052a47a027eced853132a2e212d6c7286af8fea90e5d7811e2be3c9ef010f6696cfd2ee85e037495307447965f116ca40cc14d23abf6
|
|
| ImpHash |
73f461c771aef77ec43d53a0c54f0c8d
|
Análisis PE
Información Básica
▼| Base de Imagen | 0x00400000 |
| Punto de Entrada | 0x00401000 |
| Tiempo de Compilación | 2026-09-13 16:39:04 |
| Suma de Verificación | 0x00000000 (Real: 0x0011dfca) |
| Versión del SO | 6.0 |
| Firmas PEiD |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Firma Digital | No valid SignedData structure was found. |
| Importaciones |
5 bibliotecas
ntdll, KERNEL32, ADVAPI32, CRYPT32, WS2_32 |
| Exportaciones | 0 funciones |
| Recursos | 0 Recursos |
| Secciones | 7 Secciones |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
479,878 bytes | 480,256 bytes | 6.37 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
4805B8CCCE84685FE4530A58A8D231E3 |
.rdata |
0x00077000 |
640,416 bytes | 640,512 bytes | 1.09 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
AB911327D5D11C9D2BF199CA3C6BC0C2 |
.data |
0x00114000 |
1,920 bytes | 2,048 bytes | 4.76 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
A13D039C43DAFFCA9ACD20A4CBED5310 |
.pdata |
0x00115000 |
5,112 bytes | 5,120 bytes | 5.80 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D5A6D76F34C7753A6619CE8E1E8189FD |
.CRT |
0x00117000 |
16 bytes | 512 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
BF619EAC0CDF3F68D496EA9344137E8B |
.tls |
0x00118000 |
8,729 bytes | 9,216 bytes | 0.01 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D4163CD782027139760D0EB803098005 |
.reloc |
0x0011b000 |
700 bytes | 1,024 bytes | 4.12 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
AA7540E1601BC82BD90CEA5F4C52ED0F |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
No valid SignedData structure was found.
Recomendación: Verifique la fuente del archivo y asegúrese de que provenga de un editor confiable.
Eliminación de Trojan.Win64.Agent.oa!s1
Gridinsoft tiene la capacidad de identificar y eliminar Trojan.Win64.Agent.oa!s1 sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
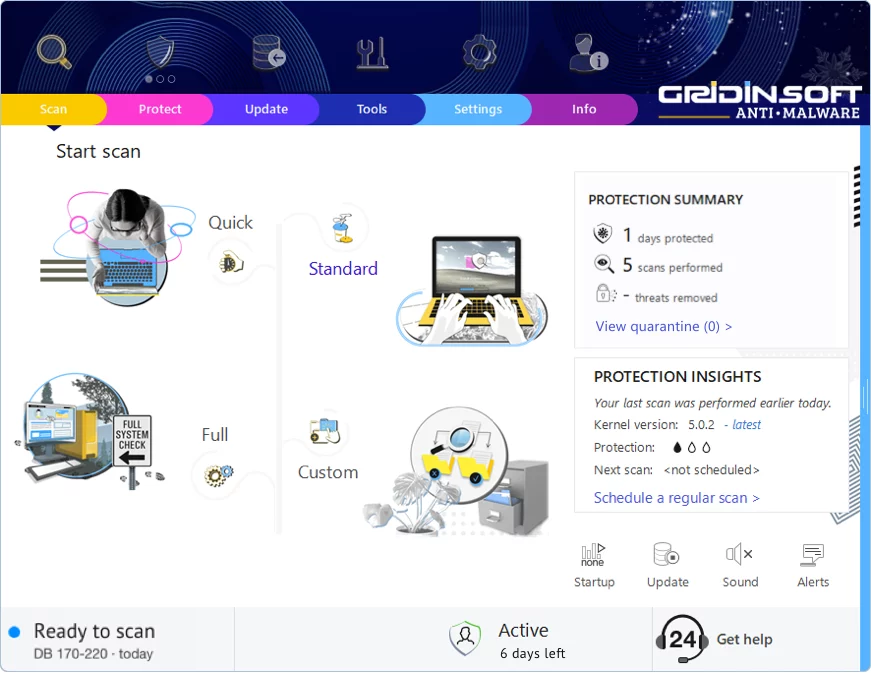
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario

Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!