Automation The Car Company Tycoon_s-SrSI7.exe PUP OfferCore Análisis
Análisis Técnico
| Nombre del Archivo | Automation The Car Company Tycoon_s-SrSI7.exe |
| Tipo de Archivo |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Versión del Escáner | 1.0.257.174 |
| Versión de la Base de Datos | 2026-10-11 20:07:03 UTC |
PUP.Win32.OfferCore.dd!c
Familia de malware: OfferCore
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
edb2c33560370c2bfeab00f34e0d8b5e
|
|
| SHA1 |
8aa2306ab92095dc5761d543d3daeb4b4cd868a5
|
|
| SHA256 |
2ce430abea3ae255518aabcd416168aa85ccffd20e817b98495f831a250576db
|
|
| SHA512 |
0f78b094df08866be0e7ce34a66aed9e4f69fc7528912fb561a0960e05a31fd0573bd6ad770c87077045c7e07c72b43715def3f1ccddd8e5ba4787bcca3d1538
|
|
| ImpHash |
88016fcdef7f227c62171d0afad9aae4
|
Análisis PE
Información Básica
▼| Icono |
Hash: 30adcb5c0b2e3c35eaec2c110733c9f8
Difuso: c98f96d6ffe5af8d4eb0870c1dc20826 dHash: 92e0b496a6cada72 |
| Base de Imagen | 0x00400000 |
| Punto de Entrada | 0x004b1e60 |
| Tiempo de Compilación | 2026-02-11 11:40:27 |
| Suma de Verificación | 0x00f7aa67 (Real: 0x00f7aa67) |
| Versión del SO | 6.1 |
| Firmas PEiD |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Firma Digital | OK |
| Importaciones |
5 bibliotecas
kernel32, comctl32, user32, oleaut32, advapi32 |
| Exportaciones | 2 funciones |
| Recursos | 23 Recursos |
| Secciones | 11 Secciones |
Información de Versión
▼| Comments | This installation was built with Inno Setup. |
| CompanyName | |
| FileDescription | MECHA MANGA - FZCO, OOO Download Manager |
| FileVersion | 5.310.12 |
| LegalCopyright | © MECHA MANGA - FZCO |
| OriginalFileName | |
| ProductName | MECHA MANGA - FZCO, OOO |
| ProductVersion | 5.310.12 |
| Translation | 0x0000 0x04b0 |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
718,860 bytes | 719,360 bytes | 6.38 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
1A67260023DFD031935BB7A42ED8C8B4 |
.itext |
0x000b1000 |
6,348 bytes | 6,656 bytes | 6.04 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
CF1AF4B55684ED040CE1BBD7F61E0612 |
.data |
0x000b3000 |
16,188 bytes | 16,384 bytes | 5.18 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
572B4D77EAD34AC8988AFD3CC57C4CEF |
.bss |
0x000b7000 |
29,516 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.idata |
0x000bf000 |
4,200 bytes | 4,608 bytes | 4.82 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
4A48C59CBAA4D331B6913C45047362EF |
.didata |
0x000c1000 |
420 bytes | 512 bytes | 2.76 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
F4DCDCD030805001DF20B0FDD6C46CB2 |
.edata |
0x000c2000 |
113 bytes | 512 bytes | 1.34 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
962159C3600D79CC1A32BD757EB6AD75 |
.tls |
0x000c3000 |
24 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.rdata |
0x000c4000 |
93 bytes | 512 bytes | 1.38 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
4077D1DBE397A22F8D8C62A9AC2F87A2 |
.reloc |
0x000c5000 |
73,708 bytes | 73,728 bytes | 6.70 (Comprimido) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
AA09D180BCB91FF38898AB2932FB8C55 |
.rsrc |
0x000d7000 |
19,740 bytes | 19,968 bytes | 4.56 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
FCFCAAFD54871ABBED89FF3DF13F5DF9 |
Alerta de Análisis de Entropía
1 sección(es) con entropía elevada (≥6.5) - posible compresión
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| RT_ICON | 5 | 4,936 bytes | |
| RT_STRING | 12 | 8,788 bytes | |
| RT_RCDATA | 3 | 1,248 bytes | |
| RT_GROUP_ICON | 1 | 76 bytes | |
| RT_VERSION | 1 | 1,412 bytes | |
| RT_MANIFEST | 1 | 1,960 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
OK
Eliminación de PUP.Win32.OfferCore.dd!c
Gridinsoft tiene la capacidad de identificar y eliminar PUP.Win32.OfferCore.dd!c sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
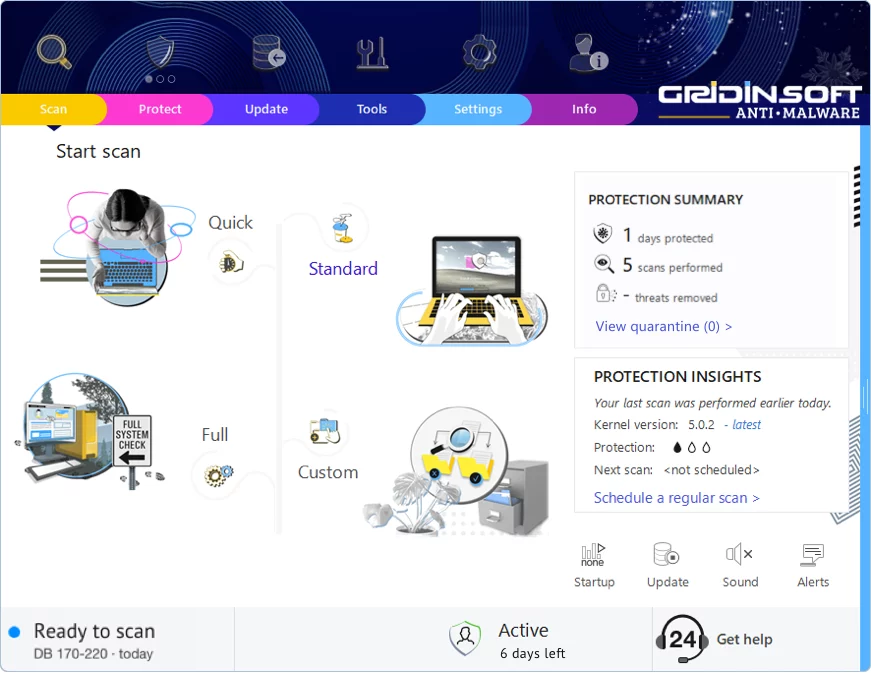
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario
Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!