FotoJetCollageMaker.exe Trojan Packed Análisis
Análisis Técnico
| Nombre del Archivo | FotoJetCollageMaker.exe |
| Tipo de Archivo |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Versión del Escáner | 1.0.259.174 |
| Versión de la Base de Datos | 2026-11-05 11:07:07 UTC |
Trojan.Win32.Packed.oa!s9
Familia de malware: Packed
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
deb40e717d2e1b4a07409136b1f76993
|
|
| SHA1 |
3caed5e4ab66dfe2a26ad06ab9745a14c386cbe9
|
|
| SHA256 |
3434c87eee26831a716e88a5280946916a1d36ef21237d4ed5a1ecacc54d26f4
|
|
| SHA512 |
1bcc7a9f0468d7bb529652a428f342c56abf3c05a5e99aff837384ddd33a4fc7e4fea20e28254a9603a94b4decd2c676fb1a95450c9a2ff12222c41e0c1ba0bc
|
|
| ImpHash |
84b0b45647c6f4e1f365b170110bad9a
|
Análisis PE
Información Básica
▼| Icono |
Hash: d64400c8f38f6a82c7111d0601e67d92
Difuso: ca0abe9f27c3a26e668bab5d91add6ba dHash: 71e0cc4c4cc8c061 |
| Base de Imagen | 0x00400000 |
| Punto de Entrada | 0x03b2a7e4 |
| Tiempo de Compilación | 2017-05-25 18:23:26 |
| Suma de Verificación | 0x0160b30d (Real: 0x0160b30d) |
| Versión del SO | 5.2 |
| Firmas PEiD |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Ruta PDB | C:\Users\electron\workspace\electron-win-ia32\out\R\electron.exe.pdb |
| Firma Digital | No valid SignedData structure was found. |
| Importaciones | 32 bibliotecas |
| Exportaciones | 32 funciones |
| Recursos | 46 Recursos |
| Secciones | 11 Secciones |
Información de Versión
▼| CompanyName | PearlMountain |
| FileDescription | FotoJet Collage Maker |
| FileVersion | 1.4.0 |
| InternalName | FotoJet Collage Maker |
| LegalCopyright | © Copyright 2017 PearlMountain. All Rights Reserved. |
| OriginalFilename | |
| ProductName | FotoJet Collage Maker |
| ProductVersion | 1.4.0.0 |
| SquirrelAwareVersion | 1 |
| Translation | 0x0409 0x04b0 |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
45,700,069 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.rdata |
0x02b97000 |
9,083,268 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.data |
0x03441000 |
826,756 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.tls |
0x0350b000 |
29 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.rodata |
0x0350c000 |
3,312 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.gfids |
0x0350d000 |
2,760 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
_RDATA |
0x0350e000 |
304 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.vmp0 |
0x0350f000 |
1,544,365 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.vmp1 |
0x03689000 |
23,040,016 bytes | 23,040,512 bytes | 7.98 (Empaquetado/Cifrado) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
02CAE940B4CAF8B206EA294DC744A645 |
.reloc |
0x04c83000 |
1,456 bytes | 1,536 bytes | 4.57 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
43FD66A91A207B795F6EB491549A48DF |
.rsrc |
0x04c84000 |
71,048 bytes | 23,040 bytes | 7.46 (Comprimido) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
1E650E97F3141DC86FCBF0527782B8A0 |
Alerta de Análisis de Entropía
1 sección(es) con alta entropía (≥7.5) detectada(s) - posible empaquetado/cifrado
1 sección(es) con entropía elevada (≥6.5) - posible compresión
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| RT_CURSOR | 22 | 48,040 bytes | |
| RT_ICON | 1 | 17,213 bytes | |
| RT_GROUP_CURSOR | 20 | 428 bytes | |
| RT_GROUP_ICON | 1 | 20 bytes | |
| RT_VERSION | 1 | 852 bytes | |
| RT_MANIFEST | 1 | 2,120 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
No valid SignedData structure was found.
Recomendación: Verifique la fuente del archivo y asegúrese de que provenga de un editor confiable.
Eliminación de Trojan.Win32.Packed.oa!s9
Gridinsoft tiene la capacidad de identificar y eliminar Trojan.Win32.Packed.oa!s9 sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
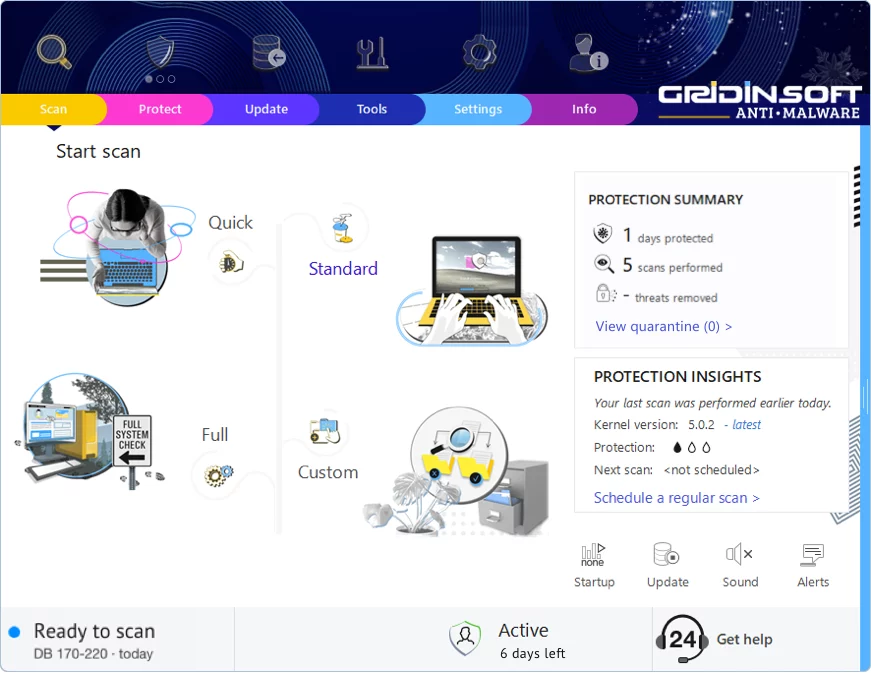
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario
Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!