Helper.exe Adware Agent Análisis
Análisis Técnico
| Nombre del Archivo | Helper.exe |
| Tipo de Archivo |
PE32 executable (GUI) Intel 80386, for MS Windows, Nullsoft Installer self-extracting archive
|
| Versión del Escáner | 1.0.205.174 |
| Versión de la Base de Datos | 2025-01-19 12:00:21 UTC |
Adware.Win32.Agent.sa
Familia de malware: Agent
Escanear Otro Archivo
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
c0ba7d3790f0b2102e8dcf6954c80cc1
|
|
| SHA1 |
061fe284fe2c96f65be8a12a1a16dd52dd1a5943
|
|
| SHA256 |
3e3835c6ac3bb341252c918f9866f74f310e5fc1677ff277f149b6c287b64b5e
|
|
| SHA512 |
09dd4a85ade3aba721eaebb39a872f99f00c4ffae54acece79e2840b1ca0732315ee8c30232af6488e29941506d976123bb3d1c6264763fd3843dec0ab441183
|
|
| ImpHash |
f4639a0b3116c2cfc71144b88a929cfd
|
Análisis PE
Información Básica
▼| Icono |
Hash: f9f690aaed83f26549b0e968839b3c0d
Difuso: 848c149cfdc64b0e180e5337cd28398d dHash: 33cce8e8eac4c833 |
| Base de Imagen | 0x00400000 |
| Punto de Entrada | 0x00403552 |
| Tiempo de Compilación | 2024-03-30 16:56:08 |
| Suma de Verificación | 0x00000000 (Real: 0x00f95ef2) |
| Versión del SO | 4.0 |
| Firmas PEiD |
PE32 executable (GUI) Intel 80386, for MS Windows, Nullsoft Installer self-extracting archive
|
| Firma Digital | No valid SignedData structure was found. |
| Importaciones |
7 bibliotecas
ADVAPI32, SHELL32, ole32, COMCTL32, USER32, GDI32, KERNEL32 |
| Exportaciones | 0 funciones |
| Recursos | 22 Recursos |
| Secciones | 5 Secciones |
Información de Versión
▼| Comments | |
| CompanyName | KpoJIuK |
| FileDescription | Adobe Installer |
| FileVersion | 1.0.0.0 |
| LegalCopyright | © KpoJIuK |
| ProductName | Adobe Installer |
| Translation | 0x0439 0x04b0 |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
26,872 bytes | 27,136 bytes | 6.48 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
E94CE730DE9E6BB58A509FFF5B51CCD0 |
.rdata |
0x00008000 |
5,220 bytes | 5,632 bytes | 4.97 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
A995B118B38426885FC6CCAA984C8B7A |
.data |
0x0000a000 |
446,488 bytes | 1,536 bytes | 4.16 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
9750F6A87510ED784C5C60D79DC137CC |
.ndata |
0x00078000 |
720,896 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_UNINITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.rsrc |
0x00128000 |
64,048 bytes | 64,512 bytes | 5.46 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D2A3123C2D1F7BBE8EAC37D151D7DE6E |
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| RT_ICON | 13 | 59,839 bytes | |
| RT_DIALOG | 6 | 1,200 bytes | |
| RT_GROUP_ICON | 1 | 188 bytes | |
| RT_VERSION | 1 | 536 bytes | |
| RT_MANIFEST | 1 | 1,070 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
No valid SignedData structure was found.
Recomendación: Verifique la fuente del archivo y asegúrese de que provenga de un editor confiable.
Eliminación de Adware.Win32.Agent.sa
Gridinsoft tiene la capacidad de identificar y eliminar Adware.Win32.Agent.sa sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
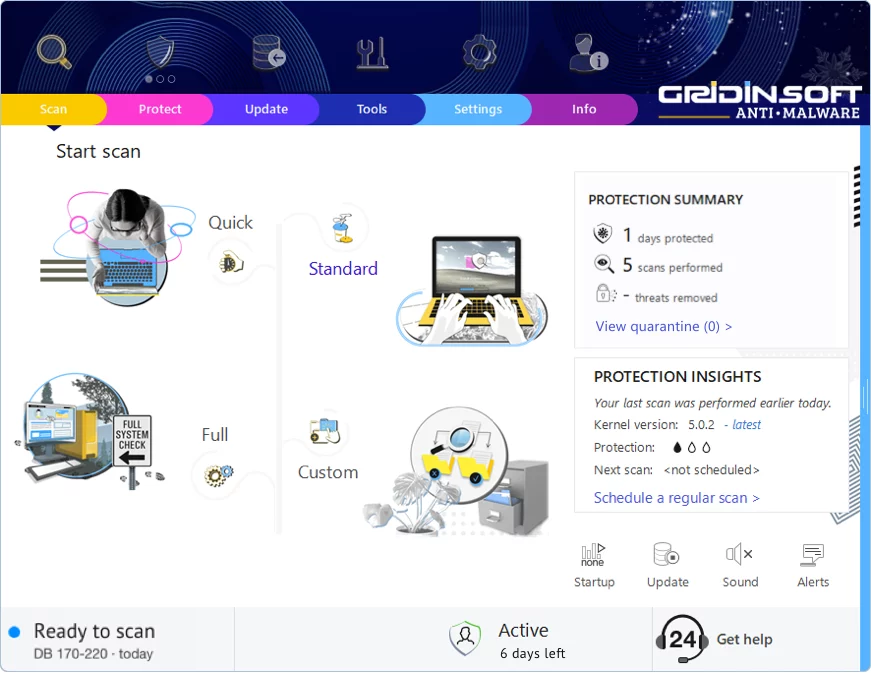
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario

Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!