Launcher.exe Trojan Agent Análisis
Análisis Técnico
| Nombre del Archivo | Launcher.exe |
| Tipo de Archivo |
PE32+ executable (console) x86-64, for MS Windows
|
| Versión del Escáner | 1.0.181.174 |
| Versión de la Base de Datos | 2024-07-09 05:00:26 UTC |
Trojan.Win64.Agent.sa
Familia de malware: Agent
Escanear Otro Archivo
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
dd890ad82c90a625066bfe5f10f1665f
|
|
| SHA1 |
4f3ff52664b865abbb64c102d77c45cab92db980
|
|
| SHA256 |
4106d666c051a12e8a64c0deab09c2324f479a4dfe43d2fc449c9cb835287a13
|
|
| SHA512 |
0540a08a63f3d1616d75df965d4b78a6c73a044e525075608de26597500f5dc5dbd0b90a6294fc68655e57a905ca63f2fff89804234b5a92d36c21e89d6e952a
|
|
| ImpHash |
ca4ae1e5dcaa1400a15d21fe8a942a86
|
Análisis PE
Información Básica
▼| Base de Imagen | 0x140000000 |
| Punto de Entrada | 0x140002870 |
| Tiempo de Compilación | 2024-07-08 10:03:29 |
| Suma de Verificación | 0x00000000 (Real: 0x00010464) |
| Versión del SO | 6.0 |
| Firmas PEiD |
PE32+ executable (console) x86-64, for MS Windows
|
| Ruta PDB | E:\Work\Projects\Pipsi\Pipsi-ZZZ\x64\Release\Launcher.pdb |
| Firma Digital | The PE file does not contain a certificate table. |
| Importaciones |
10 bibliotecas
KERNEL32, USER32, COMDLG32, VCRUNTIME140, api-ms-win-crt-stdio-l1-1-0, api-ms-win-crt-heap-l1-1-0, api-ms-win-crt-runtime-l1-1-0, api-ms-win-crt-string-l1-1-0, api-ms-win-crt-math-l1-1-0, api-ms-win-crt-locale-l1-1-0 |
| Exportaciones | 0 funciones |
| Recursos | 1 Recursos |
| Secciones | 6 Secciones |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
9,580 bytes | 9,728 bytes | 5.86 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
CE31B58FBC41523064E2FCE016E4981B |
.rdata |
0x00004000 |
8,358 bytes | 8,704 bytes | 4.41 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
778B65E91049D9169EA0D02D59773ABA |
.data |
0x00007000 |
1,816 bytes | 512 bytes | 1.99 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
6D40E27A4C43EED2BC6F930094BFEF53 |
.pdata |
0x00008000 |
732 bytes | 1,024 bytes | 3.08 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
896C9D38DFE83A8E9C7084D16A229E18 |
.rsrc |
0x00009000 |
488 bytes | 512 bytes | 4.76 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
B62C408E2A33A54EED41BD643E2FDDEE |
.reloc |
0x0000a000 |
88 bytes | 512 bytes | 1.16 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
875179ACC58D832623DD792539EBBA49 |
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| RT_MANIFEST | 1 | 392 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
The PE file does not contain a certificate table.
Recomendación: Verifique la fuente del archivo y asegúrese de que provenga de un editor confiable.
Eliminación de Trojan.Win64.Agent.sa
Gridinsoft tiene la capacidad de identificar y eliminar Trojan.Win64.Agent.sa sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
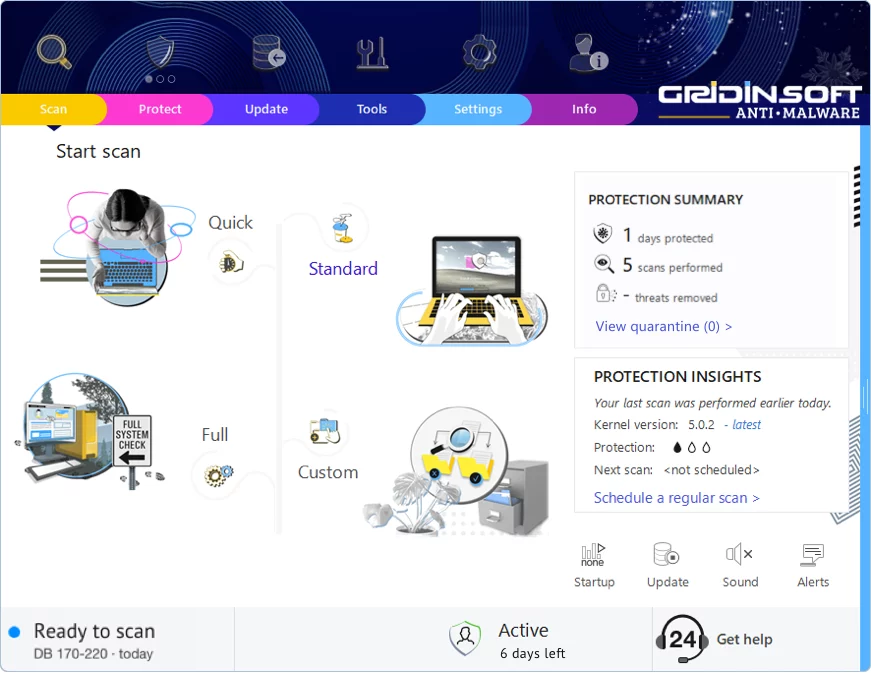
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario

Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!