Sentinel.exe Trojan Agent Análisis
Análisis Técnico
| Nombre del Archivo | Sentinel.exe |
| Tipo de Archivo |
PE32 executable (console) Intel 80386 (stripped to external PDB), for MS Windows
|
| Versión del Escáner | 1.0.257.174 |
| Versión de la Base de Datos | 2026-10-18 09:07:04 UTC |
Trojan.Win32.Agent.oa!s1
Familia de malware: Agent
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
4d4a29e98280a7d4bfb6fdc721c43b66
|
|
| SHA1 |
8159b97489adad21c6a19ba815b6a571ec6f313b
|
|
| SHA256 |
470b563ea0fc75bbaf62c2aa1bd82cf99a0b47a596aaa33a469401eb0896b72b
|
|
| SHA512 |
feba7a04ced1d3d5baf7449e5b46d85cb35632b85645c6bb48dbb9accb2d48f39c56d2e5a9b03f8b317a486c099a8910ab9068bc87d266c79cf7c3c332650abe
|
|
| ImpHash |
51ecb2c9e42bac7962e4489bde292198
|
Análisis PE
Información Básica
▼| Base de Imagen | 0x00400000 |
| Punto de Entrada | 0x00401400 |
| Tiempo de Compilación | 2025-08-06 23:40:42 |
| Suma de Verificación | 0x003c5367 (Real: 0x003c5367) |
| Versión del SO | 4.0 |
| Firmas PEiD |
PE32 executable (console) Intel 80386 (stripped to external PDB), for MS Windows
|
| Firma Digital | No valid SignedData structure was found. |
| Importaciones |
9 bibliotecas
ADVAPI32, DNSAPI, KERNEL32, msvcrt, ntdll, ole32, SHELL32, SHLWAPI, WS2_32 |
| Exportaciones | 0 funciones |
| Recursos | 1 Recursos |
| Secciones | 8 Secciones |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
56,320 bytes | 56,320 bytes | 6.20 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
BBA4924721C260A3E4048230E870C3C5 |
.data |
0x0000f000 |
3,830,996 bytes | 3,831,296 bytes | 6.88 (Comprimido) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
8AE4D2C29E3D319D724FF18283C10346 |
.rdata |
0x003b7000 |
4,124 bytes | 4,608 bytes | 4.25 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
65EF94C8BBAFF6B99AFD2EB2D606A817 |
.bss |
0x003b9000 |
2,644 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_UNINITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.idata |
0x003ba000 |
3,164 bytes | 3,584 bytes | 4.87 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
0762E468B13D60E373D2CD74F2E44682 |
.tls |
0x003bb000 |
8 bytes | 512 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
BF619EAC0CDF3F68D496EA9344137E8B |
.reloc |
0x003bc000 |
1,616 bytes | 2,048 bytes | 5.71 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
C8F90B476594A4E8D7B4D76607FF4615 |
.rsrc |
0x003bd000 |
487 bytes | 512 bytes | 4.86 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
3BDAB8A3011C3E57B205491A163A74BC |
Alerta de Análisis de Entropía
1 sección(es) con entropía elevada (≥6.5) - posible compresión
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| RT_MANIFEST | 1 | 399 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
No valid SignedData structure was found.
Recomendación: Verifique la fuente del archivo y asegúrese de que provenga de un editor confiable.
Eliminación de Trojan.Win32.Agent.oa!s1
Gridinsoft tiene la capacidad de identificar y eliminar Trojan.Win32.Agent.oa!s1 sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
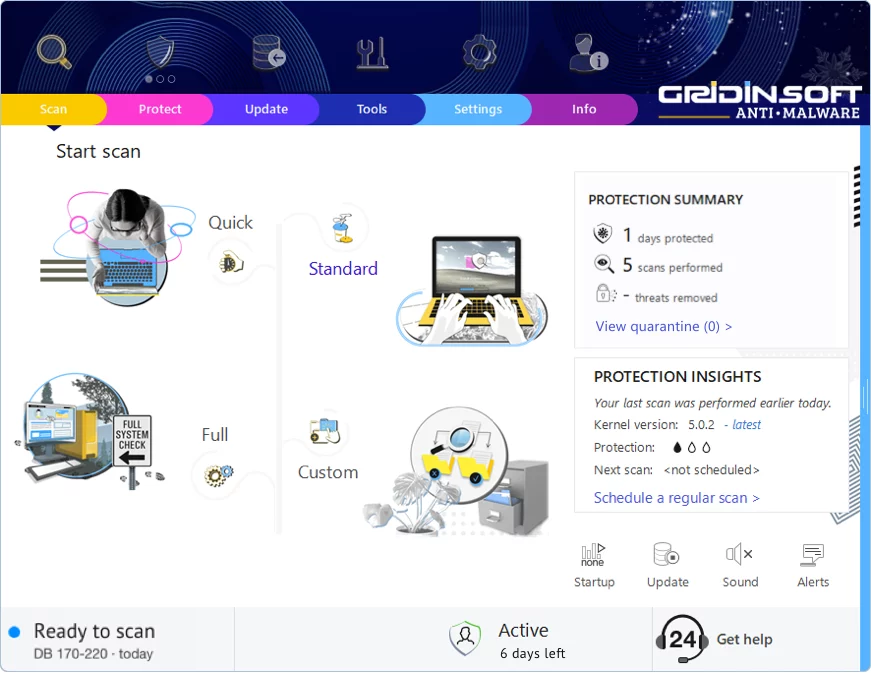
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario
Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!