Steam_api64.dll Trojan Agent Análisis
Análisis Técnico
| Nombre del Archivo | steam_api64.dll |
| Tipo de Archivo |
PE32+ executable (DLL) (GUI) x86-64, for MS Windows
|
| Versión del Escáner | 1.0.257.174 |
| Versión de la Base de Datos | 2026-10-16 11:07:03 UTC |
Trojan.Win64.Agent.cl
Familia de malware: Agent
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
74d0b1a18535a5cc4617e3c71e59a0f3
|
|
| SHA1 |
873720165270856357d862c9c03e73554d86bdf9
|
|
| SHA256 |
48999730488636e9379012256a7bd4d40867bf2473442377464b2c5ecb01ed2f
|
|
| SHA512 |
7bbba202e6349fcc3d9a91c1d65ed88853b54c195c9ac3616db261a977a9611d9eda977cc1611dd76c9e23bcec82467d968210c92d8ba1dee049467308e70141
|
|
| ImpHash |
59a177e2eaeb433c79fbaf15e2da0d4f
|
Análisis PE
Información Básica
▼| Base de Imagen | 0x180000000 |
| Punto de Entrada | 0x1800967c0 |
| Tiempo de Compilación | 2024-12-06 07:57:16 |
| Suma de Verificación | 0x00000000 (Real: 0x001c7d11) |
| Versión del SO | 6.0 |
| Firmas PEiD |
PE32+ executable (DLL) (GUI) x86-64, for MS Windows
|
| Firma Digital | No valid SignedData structure was found. |
| Importaciones |
7 bibliotecas
XINPUT1_4, SHLWAPI, WS2_32, KERNEL32, USER32, ADVAPI32, msvcrt |
| Exportaciones | 1256 funciones |
| Recursos | 0 Recursos |
| Secciones | 5 Secciones |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
696,772 bytes | 696,832 bytes | 6.52 (Comprimido) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
1C04D2586BD3F32423E0B9FA25012969 |
.rdata |
0x000ac000 |
341,054 bytes | 341,504 bytes | 5.67 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
47077AFA170D4EBDBEBDA500E065ADDC |
.data |
0x00100000 |
779,320 bytes | 757,248 bytes | 7.63 (Empaquetado/Cifrado) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
B55945672CE1668F9268EFC2A7A39F1E |
.pdata |
0x001bf000 |
21,540 bytes | 22,016 bytes | 5.76 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
21BBBF8E4181CF9BA74865557D14D466 |
.reloc |
0x001c5000 |
14,864 bytes | 15,360 bytes | 5.42 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
159C116733E980C4ACE5AFD3F8C9A509 |
Alerta de Análisis de Entropía
1 sección(es) con alta entropía (≥7.5) detectada(s) - posible empaquetado/cifrado
1 sección(es) con entropía elevada (≥6.5) - posible compresión
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
No valid SignedData structure was found.
Recomendación: Verifique la fuente del archivo y asegúrese de que provenga de un editor confiable.
Eliminación de Trojan.Win64.Agent.cl
Gridinsoft tiene la capacidad de identificar y eliminar Trojan.Win64.Agent.cl sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
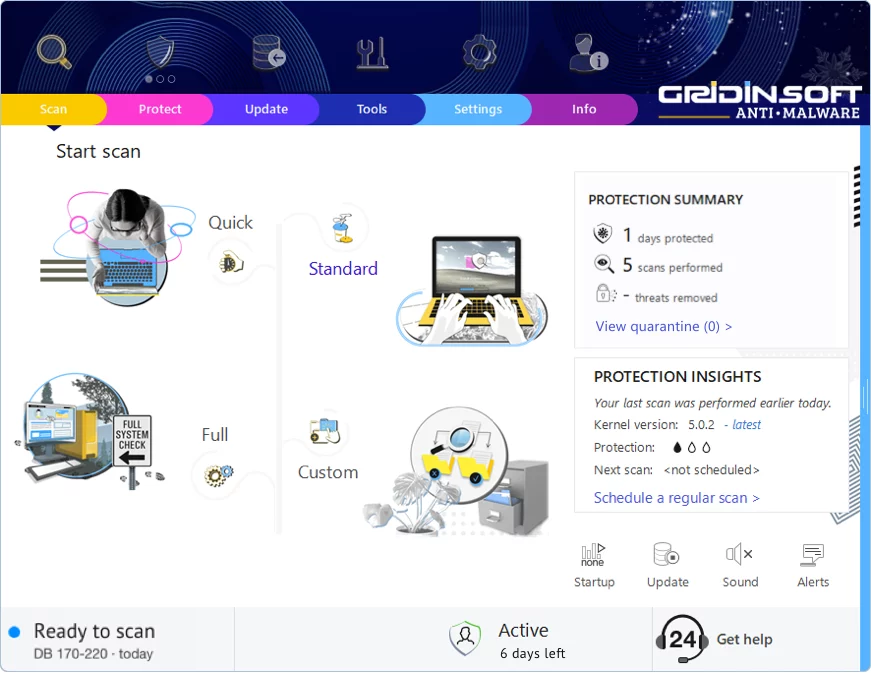
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario
Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!