9dfb6b41c90732c9206ef6f65a941b1061126ead69e3715d79519196dad5899c_payload.exe Ransomware STOP Análisis
Análisis Técnico
| Nombre del Archivo | 9dfb6b41c90732c9206ef6f65a941b1061126ead69e3715d79519196dad5899c_payload.exe |
| Tipo de Archivo |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Versión del Escáner | 1.0.154.174 |
| Versión de la Base de Datos | 2024-01-12 14:04:16 UTC |
Ransom.Win32.STOP.tr
Familia de malware: STOP
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
3eeb7b2030517f91fdf0f4c5278d8e76
|
|
| SHA1 |
c4c3a4650d278f2f8b9bf871c2ae91508ffae165
|
|
| SHA256 |
4ad7b8d228fe32d82b0373ce886f224f47c2e06a59d394c634160c70083b5f32
|
|
| SHA512 |
eaea7fa64c8bedf0698a12f16871c5a4caf19f4ce5576765d2d803568c8fe95ae4bef456c2c72f1591bda16fce412850889770a58a5e239e60a31633bfb7d110
|
|
| ImpHash |
0c756c849bc7b459f78f7a5ce46cd4a7
|
Análisis PE
Información Básica
▼| Base de Imagen | 0x00400000 |
| Punto de Entrada | 0x00424141 |
| Tiempo de Compilación | 2019-09-23 17:30:31 |
| Suma de Verificación | 0x00000000 (Real: 0x0011d2e6) |
| Versión del SO | 5.1 |
| Firmas PEiD |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Ruta PDB | E:\Doc\My work (C++)\_Git\Encryption\Release\encrypt_win_api.pdb |
| Firma Digital | The PE file does not contain a certificate table. |
| Importaciones | 16 bibliotecas |
| Exportaciones | 0 funciones |
| Recursos | 1 Recursos |
| Secciones | 5 Secciones |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
828,860 bytes | 828,928 bytes | 6.57 (Comprimido) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
9D3505098E4EEE3DC361C6BEF0B26B98 |
.rdata |
0x000cc000 |
252,834 bytes | 252,928 bytes | 5.67 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
0F42A4CF76B698DD17862729640276B6 |
.data |
0x0010a000 |
131,928 bytes | 25,600 bytes | 4.94 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
B9CFF45ACBA0BF73D16290994ACD3DA3 |
.rsrc |
0x0012b000 |
480 bytes | 512 bytes | 4.72 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
9C3280F335E8E346CE925599D24FCC62 |
.reloc |
0x0012c000 |
41,772 bytes | 41,984 bytes | 6.61 (Comprimido) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
24F3BB349067DF95682B9A6026A53082 |
Alerta de Análisis de Entropía
2 sección(es) con entropía elevada (≥6.5) - posible compresión
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| RT_MANIFEST | 1 | 381 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
The PE file does not contain a certificate table.
Recomendación: Verifique la fuente del archivo y asegúrese de que provenga de un editor confiable.
Eliminación de Ransom.Win32.STOP.tr
Gridinsoft tiene la capacidad de identificar y eliminar Ransom.Win32.STOP.tr sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
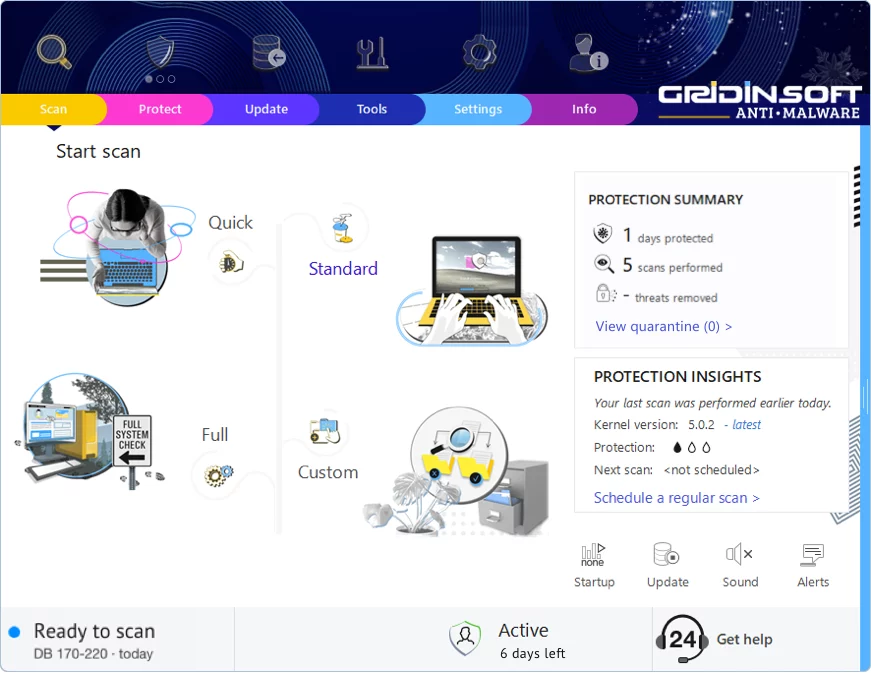
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario
Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!