Version.dll Trojan Sabsik Análisis
Análisis Técnico
| Nombre del Archivo | version.dll |
| Tipo de Archivo |
PE32+ executable (DLL) (GUI) x86-64, for MS Windows
|
| Versión del Escáner | 1.0.262.174 |
| Versión de la Base de Datos | 2026-11-21 13:07:02 UTC |
Ransom.Win64.Sabsik.cl
Familia de malware: Sabsik
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
18cdd246ee780b9f2a7fed8c607210b0
|
|
| SHA1 |
870f2d2f49d37820d093e948e0513e3e655014f5
|
|
| SHA256 |
4af35fd8181ff041526d596008c9bf0a3369fc8a29a8b399bfea500047abb92f
|
|
| SHA512 |
21b3544550015fd78f2de7525191b26ee9f66039f30d553fbbd16ab9abf7c85fde5f718a5824896b8e266ef414e46966ca1a64df6cc9a7af70e8802d5280aa1a
|
|
| ImpHash |
0efd52e4592f023e0f5172ece1eaf0d7
|
Análisis PE
Información Básica
▼| Base de Imagen | 0x180000000 |
| Punto de Entrada | 0x180001000 |
| Tiempo de Compilación | 2026-08-30 09:07:03 |
| Suma de Verificación | 0x000170e0 (Real: 0x000170e0) |
| Versión del SO | 5.2 |
| Firmas PEiD |
PE32+ executable (DLL) (GUI) x86-64, for MS Windows
|
| Firma Digital | No valid SignedData structure was found. |
| Importaciones |
3 bibliotecas
KERNEL32, SHELL32, ADVAPI32 |
| Exportaciones | 17 funciones |
| Recursos | 1 Recursos |
| Secciones | 6 Secciones |
Información de Versión
▼| FileDescription | Topaz Labs runtime patcher |
| FileVersion | 1.0.0.4 |
| LegalCopyright | Copyright (C) 2026 |
| ProductVersion | 1.0.0.4 |
| Translation | 0x0400 0x04b0 |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
22,603 bytes | 23,040 bytes | 6.21 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
11276494E9D290770C54E9412C5677D6 |
.rdata |
0x00007000 |
13,736 bytes | 13,824 bytes | 4.32 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
3E0D5901BEC5484EA26A1E5EB36806C7 |
.data |
0x0000b000 |
2,472 bytes | 1,024 bytes | 3.64 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
7134E646A9483ED5268D9ADA0489AC70 |
.pdata |
0x0000c000 |
732 bytes | 1,024 bytes | 3.21 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
827CC4D45EEA88AA61AD3CC9F4B06204 |
.rsrc |
0x0000d000 |
592 bytes | 1,024 bytes | 1.98 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
63EC4EB86EFE352D75B9285FC228DB6E |
.reloc |
0x0000e000 |
36 bytes | 512 bytes | 0.47 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
28E5A15335F094FF793C5BEC1B7F26A5 |
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| RT_VERSION | 1 | 492 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
No valid SignedData structure was found.
Recomendación: Verifique la fuente del archivo y asegúrese de que provenga de un editor confiable.
Eliminación de Ransom.Win64.Sabsik.cl
Gridinsoft tiene la capacidad de identificar y eliminar Ransom.Win64.Sabsik.cl sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
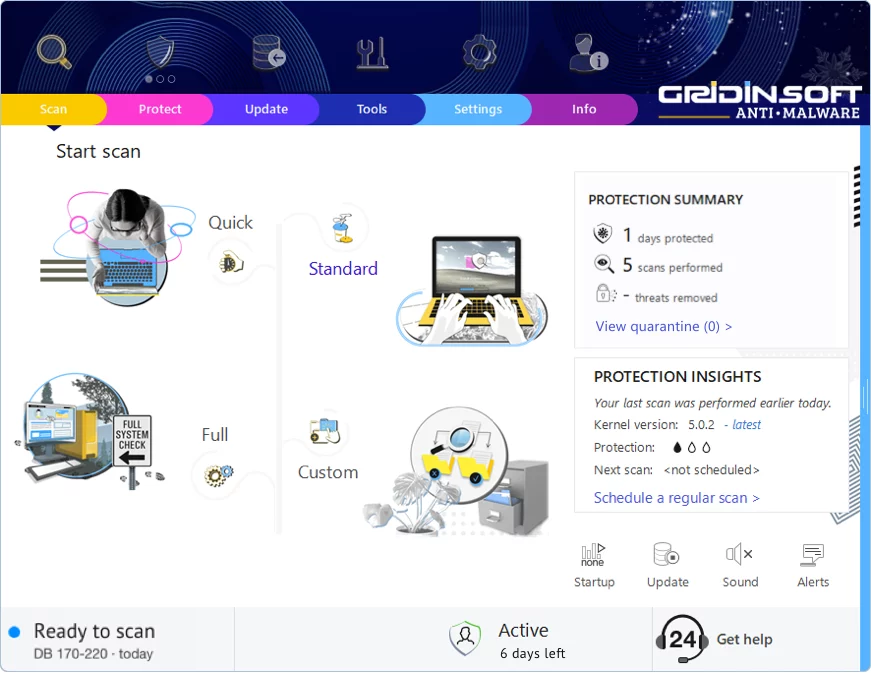
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario
Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!