NBA2K27_Trainer.exe Pack Gen Análisis
Análisis Técnico
| Nombre del Archivo | NBA2K27_Trainer.exe |
| Tipo de Archivo |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Versión del Escáner | 1.0.258.174 |
| Versión de la Base de Datos | 2026-10-24 07:07:04 UTC |
Pack.Win64.Gen.bot!ep-44913
Familia de malware: Gen
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
ac28b3240503a38dbe0619dcb67c4f65
|
|
| SHA1 |
9b0726bbd79a1a50e3d13c193393d9d58cf4cab1
|
|
| SHA256 |
506d3c880875313644b1036ab94a843a4ce2665557377d0865a6587db486d688
|
|
| SHA512 |
4ce571509b1166c487718c6ca4b36fdb12b4470e640a05c6d437ae90167a54951e8b23d537cd2787297f47a4e73f81d320c4e8686e4e5173d2caf8c163e2d9b3
|
|
| ImpHash |
6de9b023034bf0240bcda852a3618adf
|
Análisis PE
Información Básica
▼| Base de Imagen | 0x140000000 |
| Punto de Entrada | 0x1407d44d4 |
| Tiempo de Compilación | 2021-04-04 22:55:46 |
| Suma de Verificación | 0x00c9943b (Real: 0x00c9943b) |
| Versión del SO | 6.0 |
| Firmas PEiD |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Firma Digital | Chain verification from CN=Battery, O=SpringLine Pulse Software GmbH, OU=Client Software, L=Lisbon, C=PT (serial:169314722209533097568765715741200060084, sha1:a3aea3ad9702d4ed66def625281b276fd68a74f5) failed: The X.509 certificate provided is self-signed - "Common Name: Battery, Organization: SpringLine Pulse Software GmbH, Organizational Unit: Client Software, Locality: Lisbon, Country: PT" |
| Importaciones |
4 bibliotecas
KERNEL32, USER32, SHELL32, GDI32 |
| Exportaciones | 0 funciones |
| Recursos | 2 Recursos |
| Secciones | 7 Secciones |
Información de Versión
▼| FileDescription | Synchronizes battery between applications on the same PC |
| ProductVersion | 4.18.27 |
| SpecialBuild | Update |
| CompanyName | SpringLine Pulse Software GmbH |
| ProductName | Battery |
| FileVersion | 4.18.27.0 |
| Translation | 0x0419 0x04b0 |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
329,811 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.rdata |
0x00052000 |
17,676 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.data |
0x00057000 |
39,392 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.49o |
0x00061000 |
7,778,952 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.bx^ |
0x007cd000 |
120 bytes | 512 bytes | 0.31 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
F3C1F593AB97809750F65E08BC76EB0A |
.rhh |
0x007ce000 |
13,151,476 bytes | 13,151,744 bytes | 7.81 (Empaquetado/Cifrado) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
5A496BB937101E42458ABEE1798E4AD3 |
.rsrc |
0x01459000 |
3,163 bytes | 3,584 bytes | 4.84 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
75CAE0026FECC1A1C481D56DB78C1631 |
Alerta de Análisis de Entropía
1 sección(es) con alta entropía (≥7.5) detectada(s) - posible empaquetado/cifrado
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| RT_VERSION | 1 | 672 bytes | |
| RT_MANIFEST | 1 | 2,331 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
Chain verification from CN=Battery, O=SpringLine Pulse Software GmbH, OU=Client Software, L=Lisbon, C=PT (serial:169314722209533097568765715741200060084, sha1:a3aea3ad9702d4ed66def625281b276fd68a74f5) failed: The X.509 certificate provided is self-signed - "Common Name: Battery, Organization: SpringLine Pulse Software GmbH, Organizational Unit: Client Software, Locality: Lisbon, Country: PT"
Recomendación: Verifique la fuente del archivo y asegúrese de que provenga de un editor confiable.
Eliminación de Pack.Win64.Gen.bot!ep-44913
Gridinsoft tiene la capacidad de identificar y eliminar Pack.Win64.Gen.bot!ep-44913 sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
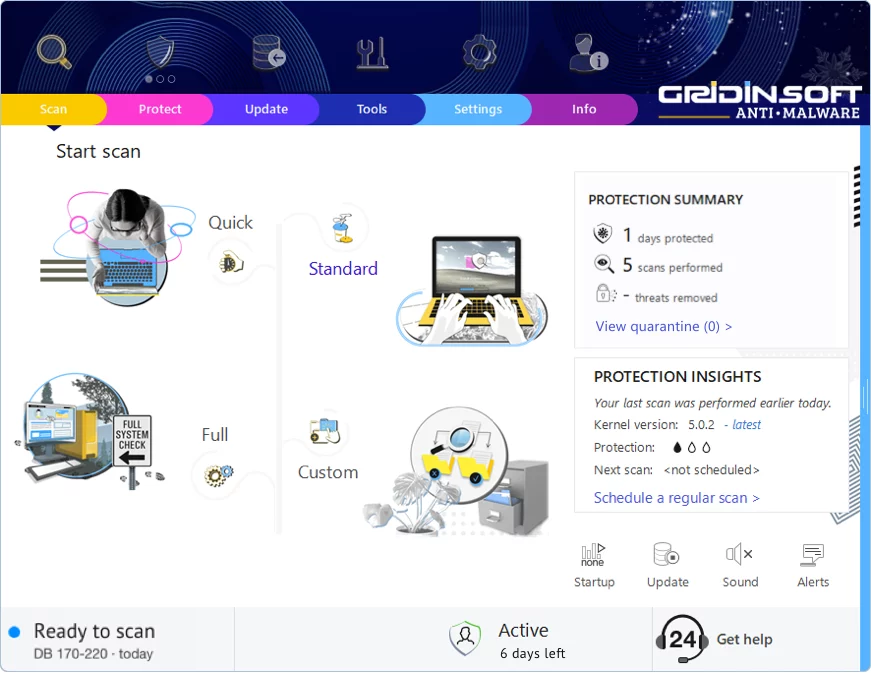
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario
Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!