IDA.exe Adware Gen Análisis
Análisis Técnico
| Nombre del Archivo | IDA.exe |
| Tipo de Archivo |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Versión del Escáner | 1.0.257.174 |
| Versión de la Base de Datos | 2026-10-16 18:07:02 UTC |
Adware.Win32.Gen.vl!c
Familia de malware: Gen
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
9c8d64cae9d966620775faa8c8b17bce
|
|
| SHA1 |
44e126dc92ddeeb656ee4ffd097a5698e9a5e56e
|
|
| SHA256 |
58edf4606a0e41f8bdf49bba787e1c425d5e99c8771fc80cb93dfe51dcbe9212
|
|
| SHA512 |
cb775face57ba2a56cecbe96eb51f04c51dff4b0bf4a5a4150afdad33c2957d05b308059f3fe74b10053ab17225e33591d2991c621b6e5dc0c4106e915b9ab0d
|
|
| ImpHash |
884310b1928934402ea6fec1dbd3cf5e
|
Análisis PE
Información Básica
▼| Icono |
Hash: ed3d2590068e8f9a9ffac24c11402887
Difuso: 4e2b8b7782f794fac3caa4445d6790e9 dHash: 63b6969aa28a8c01 |
| Base de Imagen | 0x00400000 |
| Punto de Entrada | 0x0040a5f8 |
| Tiempo de Compilación | 1992-06-19 22:22:17 |
| Suma de Verificación | 0x0008f1b6 (Real: 0x0008f1b6) |
| Versión del SO | 1.0 |
| Firmas PEiD |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Firma Digital | OK |
| Importaciones |
5 bibliotecas
kernel32, user32, oleaut32, advapi32, comctl32 |
| Exportaciones | 0 funciones |
| Recursos | 11 Recursos |
| Secciones | 8 Secciones |
Información de Versión
▼| Comments | This installation was built with Inno Setup. |
| CompanyName | winrarpasswordremover.com |
| FileDescription | WinRarPassword Remover Setup |
| FileVersion | 1.0.4.0 |
| LegalCopyright | Copyright © WinRarPassworRemover. |
| ProductName | WinRarPassword Remover |
| ProductVersion | 1.4 |
| Translation | 0x0000 0x04b0 |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
CODE |
0x00001000 |
40,240 bytes | 40,448 bytes | 6.63 (Comprimido) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
C3BD95C4B1A8E5199981E0D9B45FD18C |
DATA |
0x0000b000 |
592 bytes | 1,024 bytes | 2.75 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
1EE71D84F1C77AF85F1F5C278F880572 |
BSS |
0x0000c000 |
3,724 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.idata |
0x0000d000 |
2,384 bytes | 2,560 bytes | 4.43 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
BB5485BF968B970E5EA81292AF2ACDBA |
.tls |
0x0000e000 |
8 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.rdata |
0x0000f000 |
24 bytes | 512 bytes | 0.20 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_SHARED|IMAGE_SCN_MEM_READ
|
9BA824905BF9C7922B6FC87A38B74366 |
.reloc |
0x00010000 |
2,244 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_SHARED|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.rsrc |
0x00011000 |
23,204 bytes | 23,552 bytes | 5.47 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_SHARED|IMAGE_SCN_MEM_READ
|
1DA1C3BBFD2332AF886D3D1E44A7D7E4 |
Alerta de Análisis de Entropía
1 sección(es) con entropía elevada (≥6.5) - posible compresión
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| RT_ICON | 1 | 16,936 bytes | |
| RT_STRING | 6 | 2,710 bytes | |
| RT_RCDATA | 1 | 44 bytes | |
| RT_GROUP_ICON | 1 | 20 bytes | |
| RT_VERSION | 1 | 1,268 bytes | |
| RT_MANIFEST | 1 | 1,512 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
OK
Eliminación de Adware.Win32.Gen.vl!c
Gridinsoft tiene la capacidad de identificar y eliminar Adware.Win32.Gen.vl!c sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
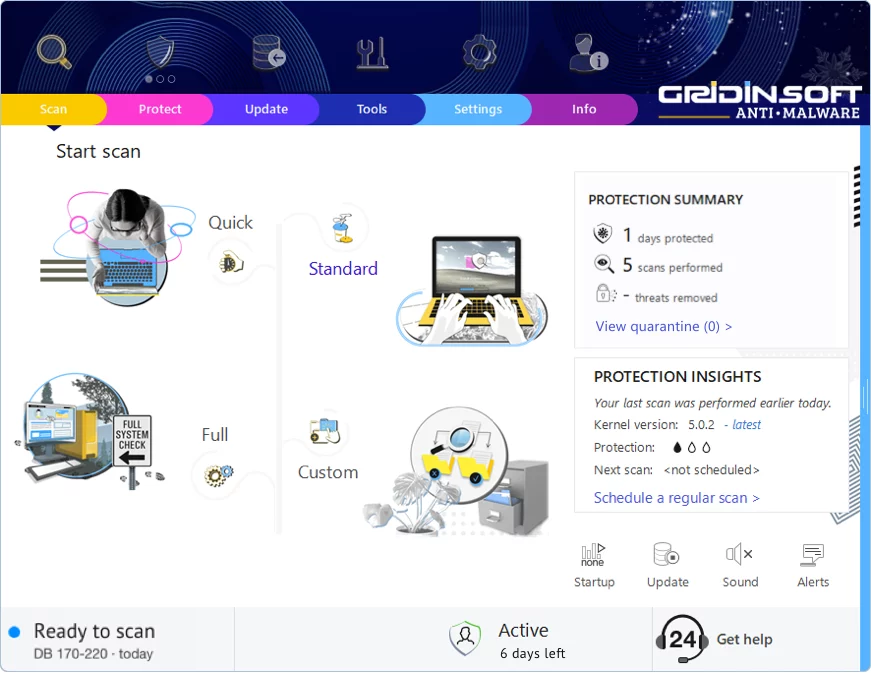
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario
Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!