Stage4_final_pe.exe Trojan Agent Análisis
Análisis Técnico
| Nombre del Archivo | stage4_final_pe.exe |
| Tipo de Archivo |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Versión del Escáner | 1.0.259.174 |
| Versión de la Base de Datos | 2026-11-05 07:07:02 UTC |
Trojan.Win64.Agent.sa
Familia de malware: Agent
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
21747443dcb931816a96b6de6a345f2d
|
|
| SHA1 |
e34a278af2c012dc6784590a7ee6214c22c4159c
|
|
| SHA256 |
59c65308a57f904ea72d5015e4b5aeab384b2e4c425f40ccc03ac32c410acf86
|
|
| SHA512 |
333d34cbeed0dcb4547f77b18aa3d25b6a5c991fa2a3fdd80845cc0544701096eea4c3506118dd33338c5db07ae86626434cd4ef2a9a493260960fc526556238
|
|
| ImpHash |
48f475f35a8eefbe7477d1efc5eb1f0e
|
Análisis PE
Información Básica
▼| Base de Imagen | 0x140000000 |
| Punto de Entrada | 0x14004564c |
| Tiempo de Compilación | 2026-11-01 22:41:58 |
| Suma de Verificación | 0x00000000 (Real: 0x00081b21) |
| Versión del SO | 6.0 |
| Firmas PEiD |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Firma Digital | No valid SignedData structure was found. |
| Importaciones |
2 bibliotecas
KERNEL32, ntdll |
| Exportaciones | 0 funciones |
| Recursos | 0 Recursos |
| Secciones | 5 Secciones |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
374,344 bytes | 374,784 bytes | 5.82 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
C091DDE8A8C816BA0ADA45D5E0AA39E6 |
.rdata |
0x0005d000 |
78,708 bytes | 78,848 bytes | 5.58 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
CE86477A276CCB42B8AC55BA26BB9BA7 |
.data |
0x00071000 |
23,616 bytes | 17,920 bytes | 6.98 (Comprimido) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
A204247E30FF78151C16DB04E51B375B |
.pdata |
0x00077000 |
19,200 bytes | 19,456 bytes | 5.52 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
2D012B8F617C83426825A825D70AA6EE |
.reloc |
0x0007c000 |
1,924 bytes | 2,048 bytes | 5.33 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
34C127446B7F0626E3DCAE8E6893CA3E |
Alerta de Análisis de Entropía
1 sección(es) con entropía elevada (≥6.5) - posible compresión
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
No valid SignedData structure was found.
Recomendación: Verifique la fuente del archivo y asegúrese de que provenga de un editor confiable.
Eliminación de Trojan.Win64.Agent.sa
Gridinsoft tiene la capacidad de identificar y eliminar Trojan.Win64.Agent.sa sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
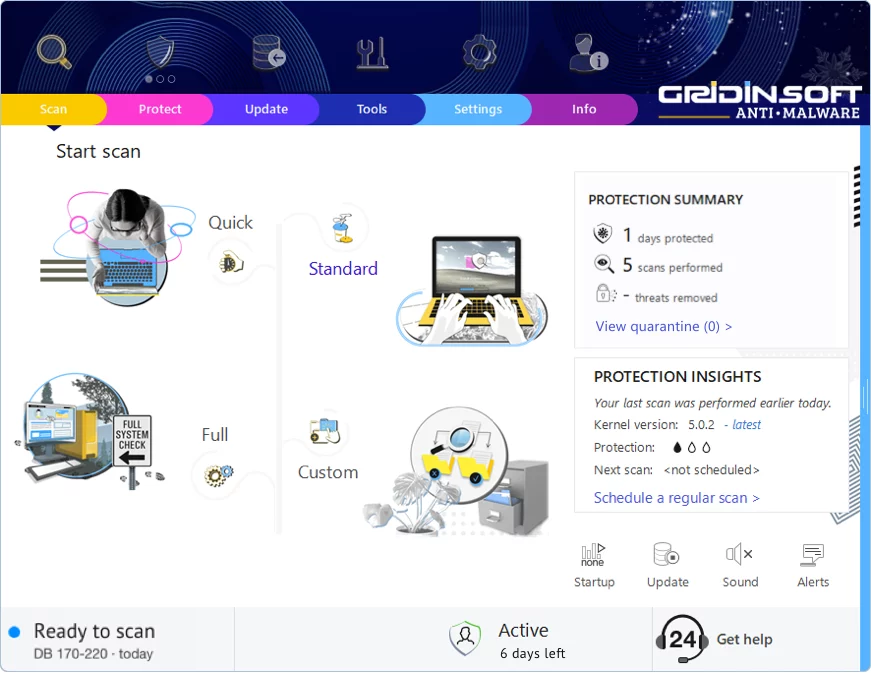
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario
Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!