Witch-time.exe Malware Generic Análisis
Análisis Técnico
| Nombre del Archivo | witch-time.exe |
| Tipo de Archivo |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Versión del Escáner | 1.0.262.174 |
| Versión de la Base de Datos | 2026-11-21 12:07:02 UTC |
Malware.Win64.Generic.cld
Familia de malware: Generic
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
f63b09993fb287a6aa415b53e010d4f8
|
|
| SHA1 |
ff09dac09fd4e1d6f99f7557b204497caa990273
|
|
| SHA256 |
6bd2c2fd333b772541652fd9acfc9d54128f9ae6dd30094cfb2b02cb8ae4a957
|
|
| SHA512 |
6068a9982e2be081db21265302b45a69a91a92d89644cf47006e8827d062bdbd3648768b60be9b07025f29af86e3a94456209bc682e9cb19a51973b64326d44e
|
|
| ImpHash |
40e4220a848fb24823edc18f54d265c8
|
Análisis PE
Información Básica
▼| Icono |
Hash: cf566361052539ed5b7147fb7cdf6ef0
Difuso: 6b95ec967fb831427331b4bc0b2e819d dHash: f0f8f0f0f0f0c0f0 |
| Base de Imagen | 0x140000000 |
| Punto de Entrada | 0x140001000 |
| Tiempo de Compilación | 2026-11-12 18:53:35 |
| Suma de Verificación | 0x00000000 (Real: 0x005a14a7) |
| Versión del SO | 6.0 |
| Firmas PEiD |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Firma Digital | No valid SignedData structure was found. |
| Importaciones | 16 bibliotecas |
| Exportaciones | 0 funciones |
| Recursos | 8 Recursos |
| Secciones | 15 Secciones |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
2,956,934 bytes | 2,957,312 bytes | 6.48 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
3F45CF00759CF870CD53CCCFBA24E18E |
.rdata |
0x002d3000 |
695,328 bytes | 695,808 bytes | 6.30 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
A82A4158402BC2D837216A6CE8D96AC7 |
.buildid |
0x0037d000 |
53 bytes | 512 bytes | 0.65 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
3190BB6FB5B2CCE2893D958C1EA76951 |
.data |
0x0037e000 |
10,568 bytes | 1,536 bytes | 2.44 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
6611C5828D2653201D283FB3DE936D52 |
.pdata |
0x00381000 |
73,224 bytes | 73,728 bytes | 6.32 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
4478267BACD8D75CC57B6EA1196DCC3B |
.tls |
0x00393000 |
32 bytes | 512 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
BF619EAC0CDF3F68D496EA9344137E8B |
.rsrc |
0x00394000 |
305,968 bytes | 306,176 bytes | 5.92 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
80C153AEAD47D7E22C816F01720E702E |
.reloc |
0x003df000 |
16,932 bytes | 17,408 bytes | 5.43 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
8E312D1772E4A86186417AE862E76DBF |
/4 |
0x003e4000 |
17,876 bytes | 17,920 bytes | 4.67 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
B11A6D9BB3A4E45257E30F2921EBD5B3 |
/18 |
0x003e9000 |
48 bytes | 512 bytes | 0.24 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
AB0565E28F2208204E2CBB6C83D61E61 |
/58 |
0x003ea000 |
167,026 bytes | 167,424 bytes | 5.21 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
CF4E95880BC3E03B86EA27288D9700E1 |
/70 |
0x00413000 |
67,854 bytes | 68,096 bytes | 6.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
9D37F2531B7413B7653B482620A5E645 |
/82 |
0x00424000 |
131,679 bytes | 132,096 bytes | 2.86 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
24B0449DB2738E0B1E0B56C31495D2C2 |
/33 |
0x00445000 |
11,360 bytes | 11,776 bytes | 1.90 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
448468E80C3AC140E51F15B0CA795166 |
/47 |
0x00448000 |
145,942 bytes | 146,432 bytes | 5.33 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
1713343071537C276291F187FC904DD4 |
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| RT_ICON | 6 | 304,784 bytes | |
| RT_GROUP_ICON | 1 | 90 bytes | |
| RT_MANIFEST | 1 | 604 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
No valid SignedData structure was found.
Recomendación: Verifique la fuente del archivo y asegúrese de que provenga de un editor confiable.
Eliminación de Malware.Win64.Generic.cld
Gridinsoft tiene la capacidad de identificar y eliminar Malware.Win64.Generic.cld sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
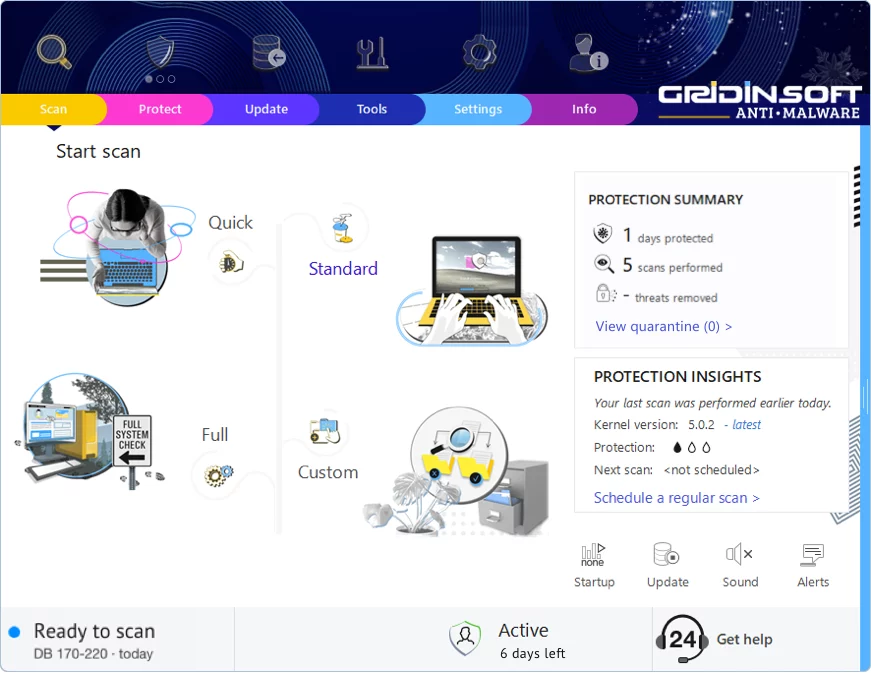
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario
Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!