EasyBackupLight_OneClick.exe Trojan Agent Análisis
Análisis Técnico
| Nombre del Archivo | EasyBackupLight_OneClick.exe |
| Tipo de Archivo |
PE32 executable (console) Intel 80386, for MS Windows
|
| Versión del Escáner | 1.0.194.174 |
| Versión de la Base de Datos | 2024-10-26 13:00:24 UTC |
Trojan.Win32.Agent.oa!s1
Familia de malware: Agent
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
a434c6cd99a721311b883c0cab193df4
|
|
| SHA1 |
6b7ac54149488db701bfd5832141cdbe55cd3d7d
|
|
| SHA256 |
81fca9871be59844adf0c387fe8972ea11f1ce8fc94d88b690dd861336981d89
|
|
| SHA512 |
9da8199893ee875eb5701c92f8a969619eecf86c3622da30152fa87cab30afc24a6471fcc91706c6bffa9434a5fb6d4a0842cd92b5be896d18914d710fa5d331
|
|
| ImpHash |
808056f969a877ba6ca601d1f2bca1fe
|
Análisis PE
Información Básica
▼| Icono |
Hash: 176d7666bec75f50309643bf73ffee38
Difuso: 8a0725807de24f17c0b4262b8ee2097d dHash: 96337971ea313336 |
| Base de Imagen | 0x00400000 |
| Punto de Entrada | 0x0045368c |
| Tiempo de Compilación | 2021-08-23 03:55:16 |
| Suma de Verificación | 0x00000000 (Real: 0x004a18df) |
| Versión del SO | 5.0 |
| Firmas PEiD |
PE32 executable (console) Intel 80386, for MS Windows
|
| Firma Digital | No valid SignedData structure was found. |
| Importaciones |
9 bibliotecas
oleaut32, advapi32, user32, kernel32, mpr, SHFolder, MSVCRT, msvcrt, shell32 |
| Exportaciones | 1 funciones |
| Recursos | 25 Recursos |
| Secciones | 11 Secciones |
Información de Versión
▼| CompanyName | FreeTools by U.G. |
| FileDescription | EasyBackupLight_OneClick |
| FileVersion | 06.00.00.03 |
| InternalName | EasyBackupLight_OneClick |
| LegalCopyright | FreeTools by U.G. |
| LegalTrademarks | FreeTools by U.G. |
| OriginalFilename | EasyBackupLight_OneClick.exe |
| ProductName | EasyBackupLight_OneClick |
| ProductVersion | 01.00.00.09 |
| Comments | |
| Translation | 0x0409 0x04e4 |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
332,312 bytes | 332,800 bytes | 6.48 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
3B9F536AE7B8FD17D5E6B4A4472AFE24 |
.itext |
0x00053000 |
2,936 bytes | 3,072 bytes | 6.12 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
78A664898258AADAA7E9D616E34C05BC |
.data |
0x00054000 |
23,192 bytes | 23,552 bytes | 6.19 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
4E0687795CC0DC29F7A1ECE48193E505 |
.bss |
0x0005a000 |
101,832 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.idata |
0x00073000 |
6,668 bytes | 7,168 bytes | 4.81 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
1EB53C227109A9C10140322C2A99D159 |
.didata |
0x00075000 |
304 bytes | 512 bytes | 2.05 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
82678682C5B8385C9009E44745738E3F |
.edata |
0x00076000 |
90 bytes | 512 bytes | 1.05 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
B37D027049349EA694153731E7A4FC86 |
.tls |
0x00077000 |
12 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.rdata |
0x00078000 |
24 bytes | 512 bytes | 0.21 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
86B038FADC4B719CEE39A675760D6230 |
.reloc |
0x00079000 |
28,180 bytes | 28,672 bytes | 6.57 (Comprimido) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
143A7A997133D78704037B1DBEADF265 |
.rsrc |
0x00080000 |
367,796 bytes | 368,128 bytes | 7.80 (Empaquetado/Cifrado) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
48B3D81DAF95E111903080E9CCB8EC1D |
Alerta de Análisis de Entropía
1 sección(es) con alta entropía (≥7.5) detectada(s) - posible empaquetado/cifrado
1 sección(es) con entropía elevada (≥6.5) - posible compresión
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| RT_ICON | 6 | 22,384 bytes | |
| RT_STRING | 13 | 11,932 bytes | |
| RT_RCDATA | 3 | 330,098 bytes | |
| RT_GROUP_ICON | 1 | 90 bytes | |
| RT_VERSION | 1 | 940 bytes | |
| RT_MANIFEST | 1 | 920 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
No valid SignedData structure was found.
Recomendación: Verifique la fuente del archivo y asegúrese de que provenga de un editor confiable.
Eliminación de Trojan.Win32.Agent.oa!s1
Gridinsoft tiene la capacidad de identificar y eliminar Trojan.Win32.Agent.oa!s1 sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
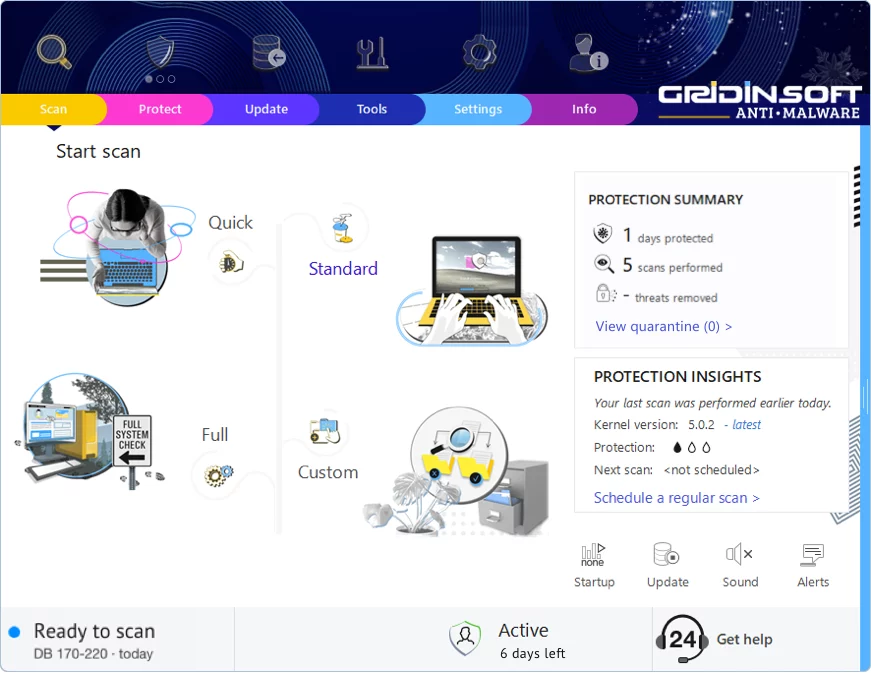
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario

Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!