Transferencias6231.rar Trojan AgentTesla Análisis
Análisis Técnico
| Nombre del Archivo | Transferencias6231.rar |
| Tipo de Archivo |
RAR archive data, v5
|
| Versión del Escáner | 1.0.193.174 |
| Versión de la Base de Datos | 2024-10-17 19:00:21 UTC |
Trojan.U.AgentTesla.tr
Familia de malware: AgentTesla
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
bfbb5bbd5390c000b8ed36873c987311
|
|
| SHA1 |
52272fb41e140c3bb5bd997e3c3301bc735ce6df
|
|
| SHA256 |
8c96264a98a5cb58ba028129f4227c02e2af9add0b54d53aa9c916c7cdec5fda
|
|
| SHA512 |
1aba04d24be9f17b097aad2e6e4d6e46f37d7c31ef29059b01dc76dda3f978ba4db6ff17369f1d8822ab047370a8c38ca9543900d48aefaf06303b183c030f96
|
Eliminación de Trojan.U.AgentTesla.tr
Gridinsoft tiene la capacidad de identificar y eliminar Trojan.U.AgentTesla.tr sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
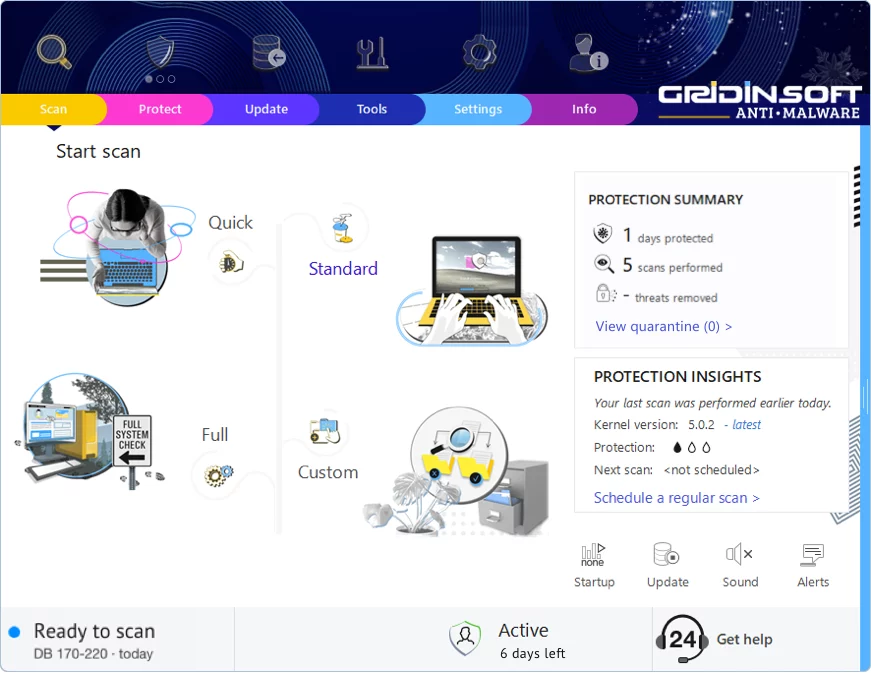
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario
Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!