Lierveis.exe Trojan Agent Análisis
Análisis Técnico
| Nombre del Archivo | lierveis.exe |
| Tipo de Archivo |
PE32 executable (GUI) Intel 80386 Mono/.Net assembly, for MS Windows
|
| Versión del Escáner | 1.0.255.174 |
| Versión de la Base de Datos | 2026-09-27 13:07:02 UTC |
Trojan.Win32.Agent.sa
Familia de malware: Agent
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
9751016cb6a054c6295ebcadebef07f3
|
|
| SHA1 |
bee58254979419c8c00aecbdd98a25e5b39d0da2
|
|
| SHA256 |
a04b4051d1eb07cf5efceedd64843dff852b15400d7c574b42e5c2cd22a0248f
|
|
| SHA512 |
8ad85e80ae93972f108d1927a0068c37cc5e7f75c0851e5e6d817ad0af60c5b43e4f4b44fadd6ca451dfd0fc0ab284188260ecafc5ee389198c23bde89b9e850
|
|
| ImpHash |
f34d5f2d4577ed6d9ceec516c1f5a744
|
Análisis PE
Información Básica
▼| Base de Imagen | 0x00400000 |
| Punto de Entrada | 0x0040b30e |
| Tiempo de Compilación | 2079-05-17 22:01:14 |
| Suma de Verificación | 0x00000000 (Real: 0x00017436) |
| Versión del SO | 4.0 |
| Firmas PEiD |
PE32 executable (GUI) Intel 80386 Mono/.Net assembly, for MS Windows
|
| Ruta PDB | C:\Users\Administrator\Desktop\Progra\obj\Debug\Command.pdb |
| Firma Digital | No valid SignedData structure was found. |
| Importaciones |
1 bibliotecas
mscoree |
| Exportaciones | 0 funciones |
| Recursos | 2 Recursos |
| Secciones | 3 Secciones |
Información de Versión
▼| Translation | 0x0000 0x04b0 |
| Comments | |
| CompanyName | |
| FileDescription | |
| FileVersion | 1.0.0.0 |
| InternalName | Command.exe |
| LegalCopyright | |
| LegalTrademarks | |
| OriginalFilename | Command.exe |
| ProductName | |
| ProductVersion | 1.0.0.0 |
| Assembly Version | 1.0.0.0 |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00002000 |
37,652 bytes | 37,888 bytes | 5.77 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
24BE55D1D01A9DB72ACE85396B990D1F |
.rsrc |
0x0000c000 |
1,380 bytes | 1,536 bytes | 3.92 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
F5353E4B6C2E0B075A561511D8DB4707 |
.reloc |
0x0000e000 |
12 bytes | 512 bytes | 0.08 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
9421379198D862FAA14C25C7D890E3F2 |
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| RT_VERSION | 1 | 724 bytes | |
| RT_MANIFEST | 1 | 490 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
No valid SignedData structure was found.
Recomendación: Verifique la fuente del archivo y asegúrese de que provenga de un editor confiable.
Eliminación de Trojan.Win32.Agent.sa
Gridinsoft tiene la capacidad de identificar y eliminar Trojan.Win32.Agent.sa sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
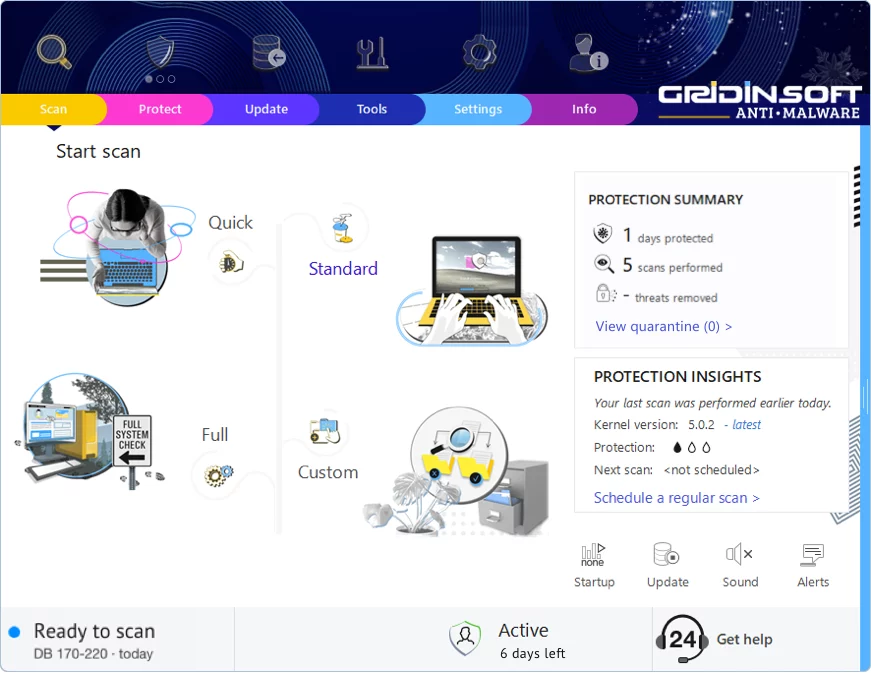
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario

Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!