HAKI - Temp spoofer.exe Trojan Heuristic Análisis
Análisis Técnico
| Nombre del Archivo | HAKI - Temp spoofer.exe |
| Tipo de Archivo |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Versión del Escáner | 1.0.259.174 |
| Versión de la Base de Datos | 2026-11-07 22:07:02 UTC |
Trojan.Heur!.02212023
Familia de malware: Heuristic
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
fea36853dc9ba0063fb7359b9a53cd0d
|
|
| SHA1 |
ebe26a83ede484ef16e62e0c1faa41b01352f307
|
|
| SHA256 |
a14410398c1d28eea2825c9bba401e8a31f72fc1127a796091e5af73cacbde59
|
|
| SHA512 |
fc1a6e1492244536e5fd1618911cc6769ee0f2f1686c3bcc3b16a408c1f5449338acf8dff56964c175d137309c4a38af54d19e9f529697f13288ba14cc42e099
|
|
| ImpHash |
8d8a968df4e2c620eaff9b3de53c8742
|
Análisis PE
Información Básica
▼| Base de Imagen | 0x140000000 |
| Punto de Entrada | 0x140e2d73d |
| Tiempo de Compilación | 2026-10-28 22:09:40 |
| Suma de Verificación | 0x00000000 (Real: 0x01521c19) |
| Versión del SO | 6.0 |
| Firmas PEiD |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Firma Digital | No valid SignedData structure was found. |
| Importaciones | 21 bibliotecas |
| Exportaciones | 0 funciones |
| Recursos | 1 Recursos |
| Secciones | 8 Secciones |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
338,196 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.rdata |
0x00054000 |
1,050,258 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.data |
0x00155000 |
2,504 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.pdata |
0x00156000 |
15,216 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.meow0 |
0x0015a000 |
13,049,371 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.meow1 |
0x00dcc000 |
400 bytes | 512 bytes | 1.36 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
F3DDE05B49C3C5890F0BEA2F41469C96 |
.meow2 |
0x00dcd000 |
22,120,364 bytes | 22,120,448 bytes | 7.72 (Empaquetado/Cifrado) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
7353B1EF6AAA32989D48269225396655 |
.rsrc |
0x022e6000 |
480 bytes | 512 bytes | 4.78 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
55004C59FDB5C90F4760FDBF50F25682 |
Alerta de Análisis de Entropía
1 sección(es) con alta entropía (≥7.5) detectada(s) - posible empaquetado/cifrado
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| RT_MANIFEST | 1 | 392 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
No valid SignedData structure was found.
Recomendación: Verifique la fuente del archivo y asegúrese de que provenga de un editor confiable.
Eliminación de Trojan.Heur!.02212023
Gridinsoft tiene la capacidad de identificar y eliminar Trojan.Heur!.02212023 sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
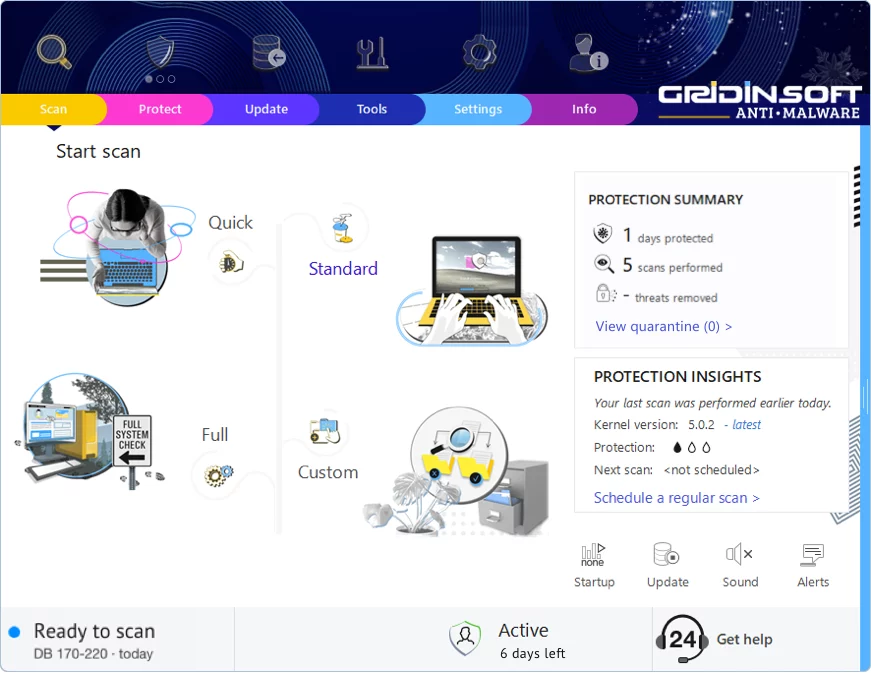
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario
Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!