AcrossSetup_2_30b.exe Stealer Redline Análisis
Análisis Técnico
| Nombre del Archivo | AcrossSetup_2_30b.exe |
| Tipo de Archivo |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Versión del Escáner | 1.0.178.174 |
| Versión de la Base de Datos | 2024-06-08 03:01:04 UTC |
Spy.Win32.Redline.lu!heur
Familia de malware: Redline
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
013259e6c32bac59938e30086e88d27b
|
|
| SHA1 |
0edd41ec07d23608e3106e1f7bad485431ea9254
|
|
| SHA256 |
bb69aa08bdbcaa8860d26feaa036760b683f0e164fb18b5a772f0c4321e63b1d
|
|
| SHA512 |
c5737f95aa15829c1fe433c92c9c837bb0c372e9c6863c6dd1cfbb80be3d6d9532196c7ef5992e29e3ab70918b395934bc4b5961c44845ccd5ceec858479d479
|
|
| ImpHash |
bc70c4fa605f17c85050b7c7b6d42e44
|
Análisis PE
Información Básica
▼| Icono |
Hash: 18406f799bfc9ee737c69028fe1c0734
Difuso: e555e06a276978c32ed8efbc4ad0084c dHash: b269ccaaaacc69b2 |
| Base de Imagen | 0x00400000 |
| Punto de Entrada | 0x004067cc |
| Tiempo de Compilación | 2013-10-14 05:50:27 |
| Suma de Verificación | 0x0470bf45 (Real: 0x0470bf45) |
| Versión del SO | 6.3 |
| Firmas PEiD |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Ruta PDB | wextract.pdb |
| Firma Digital | OK |
| Importaciones |
8 bibliotecas
ADVAPI32, KERNEL32, GDI32, USER32, msvcrt, COMCTL32, Cabinet, VERSION |
| Exportaciones | 0 funciones |
| Recursos | 49 Recursos |
| Secciones | 5 Secciones |
Información de Versión
▼| CompanyName | Microsoft Corporation |
| FileDescription | Win32 Cabinet Self-Extractor |
| FileVersion | 11.00.9600.16428 (winblue_gdr.131013-1700) |
| InternalName | Wextract |
| LegalCopyright | © Microsoft Corporation. All rights reserved. |
| OriginalFilename | WEXTRACT.EXE .MUI |
| ProductName | Internet Explorer |
| ProductVersion | 11.00.9600.16428 |
| Translation | 0x0409 0x04b0 |
| CompanyName | Microsoft Corporation |
| FileDescription | Win32 Cabinet Self-Extractor |
| FileVersion | 11.00.9600.16428 (winblue_gdr.131013-1700) |
| InternalName | Wextract |
| LegalCopyright | © Microsoft Corporation. All rights reserved. |
| OriginalFilename | WEXTRACT.EXE .MUI |
| ProductName | Internet Explorer |
| ProductVersion | 11.00.9600.16428 |
| Translation | 0x0412 0x04b0 |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
26,060 bytes | 26,112 bytes | 6.38 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
E9BF1A1E456A9A811B1B86E6602E3636 |
.data |
0x00008000 |
6,796 bytes | 1,024 bytes | 3.18 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
317F8A934EE443EEE01C2A315BDE9CA1 |
.idata |
0x0000a000 |
4,216 bytes | 4,608 bytes | 5.05 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D8675BA112EF922C6057A02546757A1A |
.rsrc |
0x0000c000 |
74,433,683 bytes | 74,434,048 bytes | 8.00 (Empaquetado/Cifrado) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
F7C465D24427C50AE31214587BDC76C5 |
.reloc |
0x04709000 |
5,038 bytes | 5,120 bytes | 3.72 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
83DE2F9B2C95BE6FEA06BCED7E8A058E |
Alerta de Análisis de Entropía
1 sección(es) con alta entropía (≥7.5) detectada(s) - posible empaquetado/cifrado
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| AVI | 1 | 11,802 bytes | |
| RT_ICON | 6 | 105,829 bytes | |
| RT_DIALOG | 12 | 4,552 bytes | |
| RT_STRING | 12 | 9,694 bytes | |
| RT_RCDATA | 14 | 74,295,532 bytes | |
| RT_GROUP_ICON | 1 | 90 bytes | |
| RT_VERSION | 2 | 2,104 bytes | |
| RT_MANIFEST | 1 | 1,511 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
OK
Eliminación de Spy.Win32.Redline.lu!heur
Gridinsoft tiene la capacidad de identificar y eliminar Spy.Win32.Redline.lu!heur sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
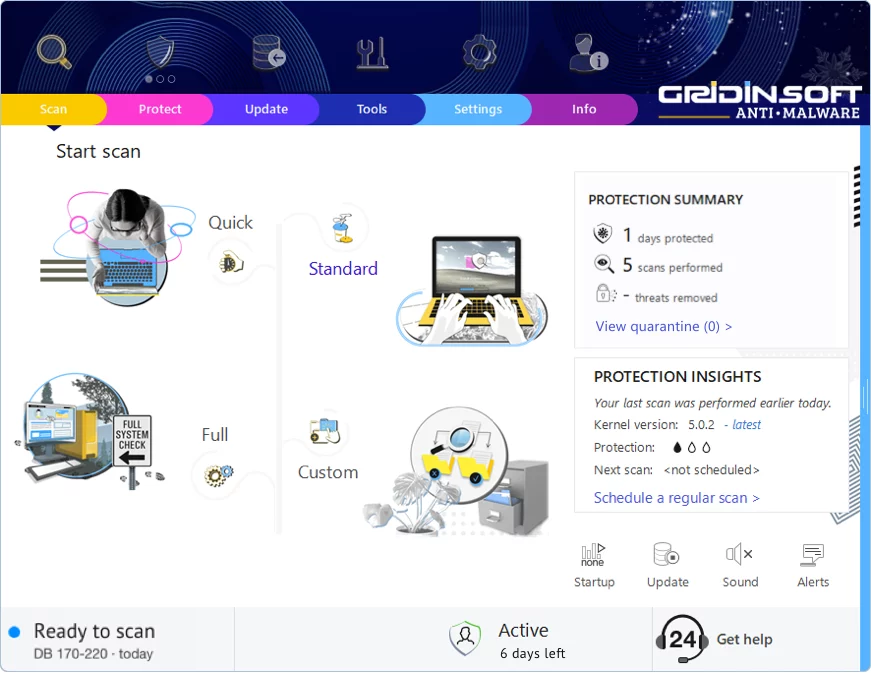
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario
Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!