Autosofted_Auto_Keyboard_Presser_1.9.exe Adware Downloader Análisis
Análisis Técnico
| Nombre del Archivo | Autosofted_Auto_Keyboard_Presser_1.9.exe |
| Tipo de Archivo |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Versión del Escáner | 1.0.254.174 |
| Versión de la Base de Datos | 2026-09-17 12:01:13 UTC |
Adware.Win32.Downloader.ns
Familia de malware: Downloader
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
e60e845933d747c615286b762630919a
|
|
| SHA1 |
948d219d89dae0a277519978b751cb70991eb577
|
|
| SHA256 |
c21996d9bf78dc7172b5eaca6d2dedbb17ef0f86e9b23a6363550183e52778d8
|
|
| SHA512 |
7a4210fd3a5e3542057fba5a86735ca69dc80b43cfc38c88d62423c6d297d51d8a150a97acb75af6840862d098168f711fba218124c8271ede5961e1e1e26907
|
|
| ImpHash |
649f6ed9a4d576c154bbc0357156a4a4
|
Análisis PE
Información Básica
▼| Icono |
Hash: 514714bd6a1d2dce5835d0fb3f457a73
Difuso: e6948c6ae38bcaf8ea3dea403891b95d dHash: 203a0c6dd4c8e807 |
| Base de Imagen | 0x00400000 |
| Punto de Entrada | 0x00427f4a |
| Tiempo de Compilación | 2017-12-10 22:35:16 |
| Suma de Verificación | 0x00104c91 (Real: 0x00104c91) |
| Versión del SO | 5.1 |
| Firmas PEiD |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Firma Digital | No valid SignedData structure was found. |
| Importaciones | 18 bibliotecas |
| Exportaciones | 0 funciones |
| Recursos | 21 Recursos |
| Secciones | 5 Secciones |
Información de Versión
▼| Translation | 0x0809 0x04b0 |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
580,910 bytes | 581,120 bytes | 6.68 (Comprimido) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
C2C2260508750422D20CD5CBB116B146 |
.rdata |
0x0008f000 |
188,686 bytes | 188,928 bytes | 5.76 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
4513B58651E3D8D87C81A396E5B2F1D1 |
.data |
0x000be000 |
36,724 bytes | 20,992 bytes | 1.20 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
C2DE4A3D214EAE7E87C7BFC06BD79775 |
.rsrc |
0x000c7000 |
246,748 bytes | 246,784 bytes | 7.83 (Empaquetado/Cifrado) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
02160949D5263C581796985413D5E7EB |
.reloc |
0x00104000 |
28,976 bytes | 29,184 bytes | 6.78 (Comprimido) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
1254908A9A03D2BCF12045D49CD572B9 |
Alerta de Análisis de Entropía
1 sección(es) con alta entropía (≥7.5) detectada(s) - posible empaquetado/cifrado
2 sección(es) con entropía elevada (≥6.5) - posible compresión
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| RT_ICON | 6 | 15,920 bytes | |
| RT_MENU | 1 | 80 bytes | |
| RT_STRING | 7 | 8,900 bytes | |
| RT_RCDATA | 1 | 219,300 bytes | |
| RT_GROUP_ICON | 4 | 108 bytes | |
| RT_VERSION | 1 | 220 bytes | |
| RT_MANIFEST | 1 | 1,007 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
No valid SignedData structure was found.
Recomendación: Verifique la fuente del archivo y asegúrese de que provenga de un editor confiable.
Eliminación de Adware.Win32.Downloader.ns
Gridinsoft tiene la capacidad de identificar y eliminar Adware.Win32.Downloader.ns sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
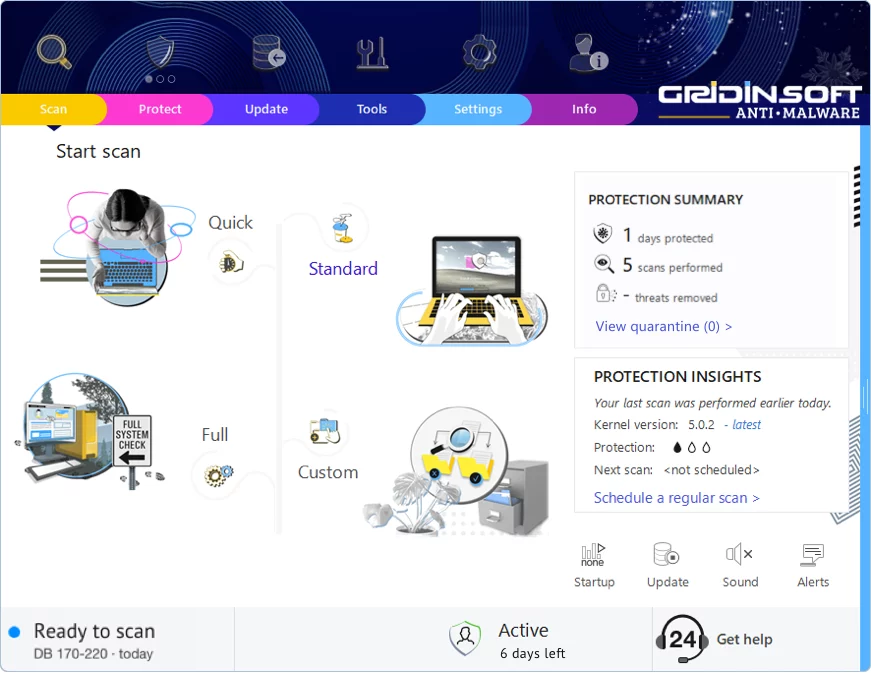
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario

Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!