Illusion-was-here.exe Trojan Heuristic Análisis
Análisis Técnico
| Nombre del Archivo | illusion-was-here.exe |
| Tipo de Archivo |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Versión del Escáner | 1.0.262.174 |
| Versión de la Base de Datos | 2026-11-20 16:07:02 UTC |
Trojan.Heur!.0221A1A3
Familia de malware: Heuristic
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
9a3199c6d2c3acc0a1db91fd2fd62b1e
|
|
| SHA1 |
03a0a3b7222372f318e8e24a73f46631d3a4deb6
|
|
| SHA256 |
ca85ac58bd608fbed4ab768a59d2ddc1400303b819ed2886e0d5a24efe1c1ac3
|
|
| SHA512 |
dc4300dc92b1144c4fda06e8631db540fdf9ea49e70d74ce47bc5b450fb604a665141001ae0aeda9edfbd1b83482bfb77fdf8642b914d8a2decd990f128c2b17
|
Análisis PE
Información Básica
▼| Base de Imagen | 0x140000000 |
| Punto de Entrada | 0x1414ef040 |
| Tiempo de Compilación | 1970-01-01 00:00:00 |
| Suma de Verificación | 0x015e7c56 (Real: 0x015e3a2e) |
| Versión del SO | 6.0 |
| Firmas PEiD |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Firma Digital | No valid SignedData structure was found. |
| Importaciones | 0 |
| Exportaciones | 0 funciones |
| Recursos | 3 Recursos |
| Secciones | 14 Secciones |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
10,114,398 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.rdata |
0x009a7000 |
7,851,814 bytes | 7,852,032 bytes | 5.97 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
FB7E473C32212B8A9D1CA94EA11DB617 |
.data |
0x01124000 |
409,649 bytes | 27,648 bytes | 2.07 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
80EDEC753688FD69C39B84E5D8F8E55C |
.pdata |
0x01189000 |
218,376 bytes | 218,624 bytes | 6.26 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
15837A3D9BEF45411D9571F18AFF5C52 |
.idata |
0x011bf000 |
38,514 bytes | 38,912 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
31E14C04C60244FDC3737CC73A13AACD |
.tls |
0x011c9000 |
8,411 bytes | 8,704 bytes | 0.01 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
12DE74651791817867DBB73A5D7ED781 |
.00cfg |
0x011cc000 |
373 bytes | 512 bytes | 0.41 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
40CB6B08A14F350F20105290C36E4726 |
.fptable |
0x011cd000 |
563 bytes | 1,024 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
0F343B0931126A20F133D67C2B018A3B |
.rsrc |
0x011ce000 |
660,528 bytes | 660,992 bytes | 5.55 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
E82B218ECA3DD484BF41ED7967C1C9E1 |
.reloc |
0x01270000 |
74,703 bytes | 74,752 bytes | 2.39 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
48E4519F9C15922B71E40477F6FA9242 |
.text1 |
0x01283000 |
2,539,776 bytes | 2,540,032 bytes | 6.00 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
236FA2609AB6A2CB963CA5ADB0CE840B |
.rdata1 |
0x014f0000 |
5,073,712 bytes | 5,073,920 bytes | 8.00 (Empaquetado/Cifrado) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
47C8DADA69DBA4DAEDA3024548E15A64 |
.data1 |
0x019c7000 |
5,928 bytes | 6,144 bytes | 0.63 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
19CC80319809D409BB0281F720F34342 |
.data2 |
0x019c9000 |
6,411,280 bytes | 6,411,776 bytes | 8.00 (Empaquetado/Cifrado) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
59E9AD09A11F3D232927E0643A070F8B |
Alerta de Análisis de Entropía
2 sección(es) con alta entropía (≥7.5) detectada(s) - posible empaquetado/cifrado
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| RT_RCDATA | 2 | 549,368 bytes | |
| RT_MANIFEST | 1 | 392 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
No valid SignedData structure was found.
Recomendación: Verifique la fuente del archivo y asegúrese de que provenga de un editor confiable.
Eliminación de Trojan.Heur!.0221A1A3
Gridinsoft tiene la capacidad de identificar y eliminar Trojan.Heur!.0221A1A3 sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
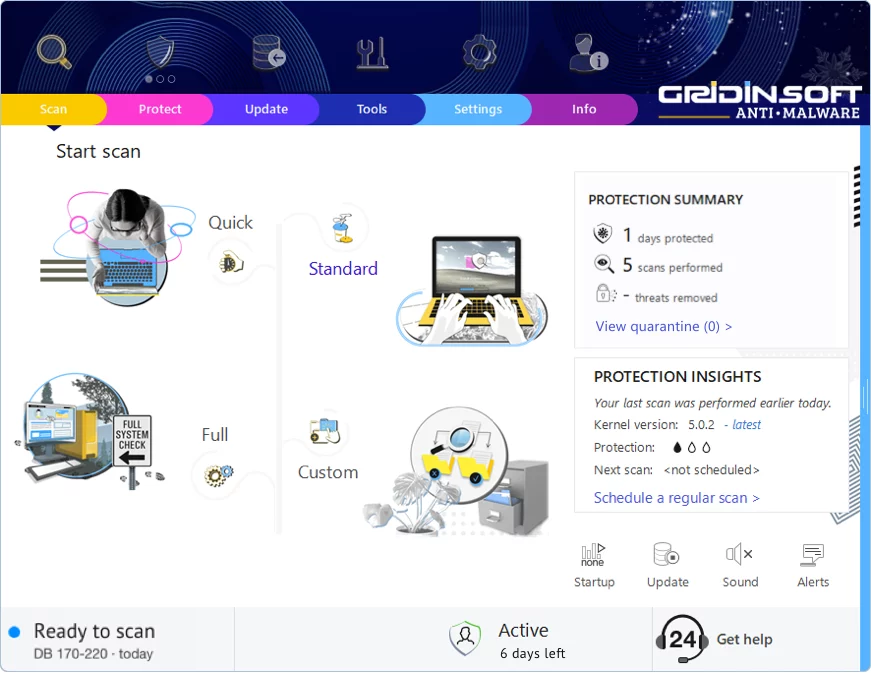
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario
Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!