Arkizz instant boomy.exe Adware DomaIQ Análisis
Análisis Técnico
| Nombre del Archivo | arkizz instant boomy.exe |
| Tipo de Archivo |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Versión del Escáner | 1.0.257.174 |
| Versión de la Base de Datos | 2026-10-10 17:07:02 UTC |
Adware.Win64.DomaIQ.cl
Familia de malware: DomaIQ
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
3c9dac8ce632554d3f9385ce403335ee
|
|
| SHA1 |
1641a9a183062548c24b249c0e29b0d675b92e70
|
|
| SHA256 |
d40cc37015ff8d29127472033050b562337a206d51894ec5394d23d1aa784409
|
|
| SHA512 |
352a3a3abf8f220cf6cbacf327e8620fd90d9acca07ec775204c1f998219891e0c4b930723ae2a4cd6e06a21cb94987f6fa861386d9b99d7d91e3fae01a6b15d
|
|
| ImpHash |
ff16c2868de7e89dd9f859548474e562
|
Análisis PE
Información Básica
▼| Icono |
Hash: dd027b838335e4ae70a2ce9d57138937
Difuso: 1d1ac50c6b6f205d1cadbc5af0aa6153 dHash: 9b979b2d18fbdee6 |
| Base de Imagen | 0x140000000 |
| Punto de Entrada | 0x1401894b0 |
| Tiempo de Compilación | 2025-01-25 08:00:36 |
| Suma de Verificación | 0x00000000 (Real: 0x000d6f77) |
| Versión del SO | 6.0 |
| Firmas PEiD |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Firma Digital | No valid SignedData structure was found. |
| Importaciones | 16 bibliotecas |
| Exportaciones | 0 funciones |
| Recursos | 32 Recursos |
| Secciones | 3 Secciones |
Información de Versión
▼| FileVersion | 2.0.19 |
| ProductVersion | 2.0.19 |
| Translation | 0x0409 0x04b0 |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
UPX0 |
0x00001000 |
1,052,672 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_UNINITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
UPX1 |
0x00102000 |
557,056 bytes | 555,520 bytes | 7.94 (Empaquetado/Cifrado) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
319DD795C26DB7D5EF0A5A2E4D8E5F5C |
.rsrc |
0x0018a000 |
278,528 bytes | 274,944 bytes | 5.96 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
6766775083623EF171435143C923661D |
Alerta de Análisis de Entropía
1 sección(es) con alta entropía (≥7.5) detectada(s) - posible empaquetado/cifrado
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| RT_ICON | 20 | 293,425 bytes | |
| RT_MENU | 1 | 712 bytes | |
| RT_DIALOG | 2 | 622 bytes | |
| RT_ACCELERATOR | 1 | 72 bytes | |
| RT_RCDATA | 1 | 18,937 bytes | |
| RT_GROUP_ICON | 5 | 310 bytes | |
| RT_VERSION | 1 | 320 bytes | |
| RT_MANIFEST | 1 | 1,305 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
No valid SignedData structure was found.
Recomendación: Verifique la fuente del archivo y asegúrese de que provenga de un editor confiable.
Eliminación de Adware.Win64.DomaIQ.cl
Gridinsoft tiene la capacidad de identificar y eliminar Adware.Win64.DomaIQ.cl sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
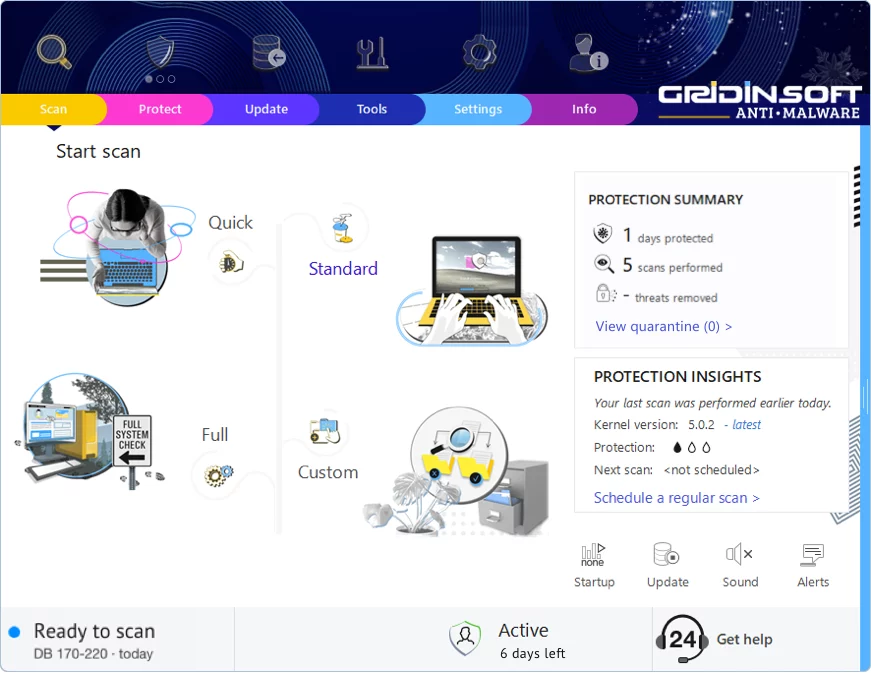
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario
Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!