DH.exe Trojan Heuristic Análisis
Análisis Técnico
| Nombre del Archivo | DH.exe |
| Tipo de Archivo |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Versión del Escáner | 1.0.262.174 |
| Versión de la Base de Datos | 2026-11-21 19:07:02 UTC |
Trojan.Heur!.020D6023
Familia de malware: Heuristic
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
7d14bdab949075ca8142b41144ab3abc
|
|
| SHA1 |
475a73dd66e3014ca4a4a6213ea3de38bd9556b5
|
|
| SHA256 |
d622cc8836e0ddadf6d48e41953a66342ffb6380044d42979afe039cddc1b9a4
|
|
| SHA512 |
e95ebfa62d13188295ae3161ef03fe4222079b03b9e40479c8ab0012187398fced0ba1322212c0c79421cff093c46a494c23190b7bfd5fbbbed5655c89aa5480
|
|
| ImpHash |
938a8afce9008c0f870ef7c9ab2c72e6
|
Análisis PE
Información Básica
▼| Base de Imagen | 0x140000000 |
| Punto de Entrada | 0x140bf2b3d |
| Tiempo de Compilación | 2026-11-18 01:44:45 |
| Suma de Verificación | 0x00000000 (Real: 0x015319de) |
| Versión del SO | 6.0 |
| Firmas PEiD |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Firma Digital | No valid SignedData structure was found. |
| Importaciones | 22 bibliotecas |
| Exportaciones | 90 funciones |
| Recursos | 8 Recursos |
| Secciones | 10 Secciones |
Información de Versión
▼| CompanyName | DH |
| FileDescription | DH CS2 Client |
| FileVersion | V3.2.51 |
| ProductName | DH CS2 |
| ProductVersion | V3.2.51 |
| OriginalFilename | DH.exe |
| PrivateBuild | Production |
| Comments | DH-CS2;StaticCRT;ReleaseMetadata=1 |
| CurlLicense | COPYRIGHT AND PERMISSION NOTICE Copyright (c) 1996 - 2026, Daniel Stenberg, <[email protected]>, and many contributors, see the THANKS file. All rights reserved. Permission to use, copy, modify, and distribute this software for any purpose with or without fee is hereby granted, provided that the above copyright notice and this permission notice appear in all copies. THE SOFTWARE IS PROVIDED "AS IS", WITHOUT WARRANTY OF ANY KIND, EXPRESS OR IMPLIED, INCLUDING BUT NOT LIMITED TO THE WARRANTIES OF MERCHANTABILITY, FITNESS FOR A PARTICULAR PURPOSE AND NONINFRINGEMENT OF THIRD PARTY RIGHTS. IN NO EVENT SHALL THE AUTHORS OR COPYRIGHT HOLDERS BE LIABLE FOR ANY CLAIM, DAMAGES OR OTHER LIABILITY, WHETHER IN AN ACTION OF CONTRACT, TORT OR OTHERWISE, ARISING FROM, OUT OF OR IN CONNECTION WITH THE SOFTWARE OR THE USE OR OTHER DEALINGS IN THE SOFTWARE. Except as contained in this notice, the name of a copyright holder shall not be used in advertising or otherwise to promote the sale, use or other dealings in this Software without prior written authorization of the copyright holder. |
| Translation | 0x0409 0x04b0 |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
3,995,548 bytes | 3,995,648 bytes | 6.56 (Comprimido) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
FE5AEBACB50FBFCB591099FE92CB8153 |
.dh_mate |
0x003d1000 |
795 bytes | 1,024 bytes | 4.17 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
744AA09A1B602FB2BEBE6EBC24DE5AF2 |
.dh_rend |
0x003d2000 |
1,349 bytes | 1,536 bytes | 4.57 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
2EBBE5C7264E10D41EBA2E328A66A534 |
.rdata |
0x003d3000 |
1,251,646 bytes | 1,251,840 bytes | 6.49 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
9F351F628B4CCC4601B783F3D82B7344 |
.data |
0x00505000 |
3,457,604 bytes | 2,596,352 bytes | 6.76 (Comprimido) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
4B9FD8945279533FFD93D668AFCF7F71 |
.pdata |
0x00852000 |
151,032 bytes | 151,040 bytes | 7.91 (Empaquetado/Cifrado) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
B44BA9DF3956FA7021DE894C9B30DE39 |
.fptable |
0x00877000 |
256 bytes | 512 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
BF619EAC0CDF3F68D496EA9344137E8B |
.vmp0 |
0x00878000 |
3,195,268 bytes | 3,195,392 bytes | 7.56 (Empaquetado/Cifrado) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
6ABEE0E85999AE5E30D7548DF2B2E21B |
.vmp1 |
0x00b85000 |
2,197,808 bytes | 2,198,016 bytes | 7.44 (Comprimido) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
086919BF5210630802DE0E0EAA5F26C1 |
.rsrc |
0x00d9e000 |
8,826,960 bytes | 8,827,392 bytes | 7.96 (Empaquetado/Cifrado) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
2D0A20B80D45C8579BFA2ACF7538CAB7 |
Alerta de Análisis de Entropía
3 sección(es) con alta entropía (≥7.5) detectada(s) - posible empaquetado/cifrado
3 sección(es) con entropía elevada (≥6.5) - posible compresión
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| RT_RCDATA | 6 | 8,823,102 bytes | |
| RT_VERSION | 1 | 2,970 bytes | |
| RT_MANIFEST | 1 | 392 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
No valid SignedData structure was found.
Recomendación: Verifique la fuente del archivo y asegúrese de que provenga de un editor confiable.
Eliminación de Trojan.Heur!.020D6023
Gridinsoft tiene la capacidad de identificar y eliminar Trojan.Heur!.020D6023 sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
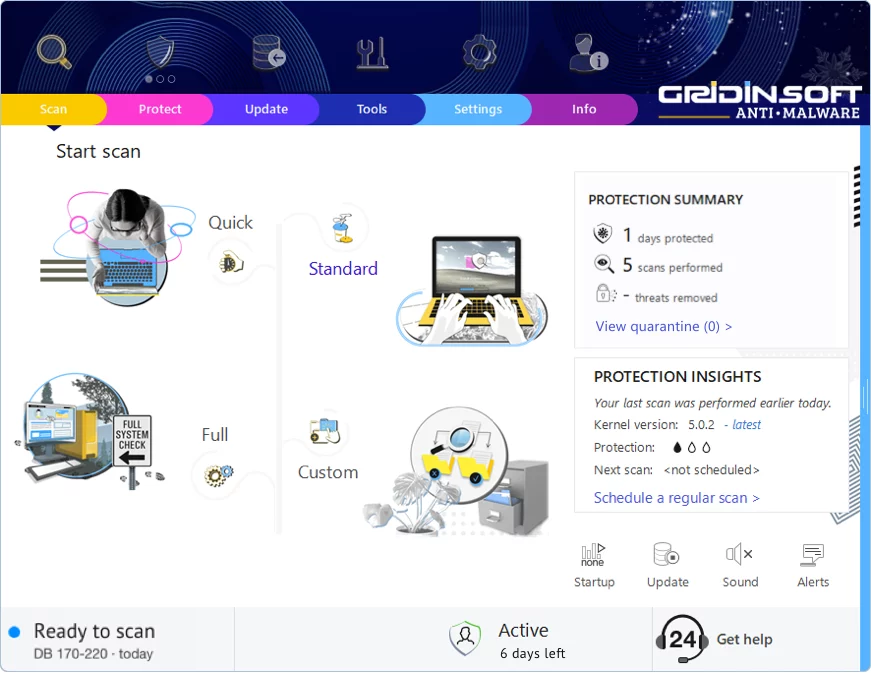
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario
Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!