XY_YXQ_Nethelper.exe Adware Gen Análisis
Análisis Técnico
| Nombre del Archivo | XY_YXQ_Nethelper.exe |
| Tipo de Archivo |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Versión del Escáner | 1.0.254.174 |
| Versión de la Base de Datos | 2026-09-24 18:01:10 UTC |
Adware.Win32.Gen.ca
Familia de malware: Gen
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
d5e2100ef763e49f96ea65523faf3fd4
|
|
| SHA1 |
5e5d0fb72582a736908e3ba374ef797f254e2c13
|
|
| SHA256 |
ec134df0210382ea96f6be7659ad88112cb7784ff3122f2e659f33c1347a6dd4
|
|
| SHA512 |
6c1bad2e1a7e02921328afaab8ed4030e03b7f03be4a0e0a5e82b55c633e06d19d071229e3e59f90a3e5c05092bbadcc4b132bc3b1c2c174bcedf9a7b28b5e8e
|
|
| ImpHash |
94e4668b6337be9d7945eb0d4562a915
|
Análisis PE
Información Básica
▼| Icono |
Hash: e947ed82ea897598811f3e8d55e345bc
Difuso: 9561aa4b45b601bdd917a642745b6abf dHash: e0d8dadaa4a4e4f8 |
| Base de Imagen | 0x00400000 |
| Punto de Entrada | 0x0052f35e |
| Tiempo de Compilación | 2025-08-20 07:34:44 |
| Suma de Verificación | 0x004bf49b (Real: 0x004bf49b) |
| Versión del SO | 5.1 |
| Firmas PEiD |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Ruta PDB | D:\jenkins\workspace\XunYouNetHelper_YXQ\XunYouNetHelper_YXQ\output\XY_YXQ_Nethelper.pdb |
| Firma Digital | OK |
| Importaciones | 19 bibliotecas |
| Exportaciones | 0 funciones |
| Recursos | 7 Recursos |
| Secciones | 7 Secciones |
Información de Versión
▼| CompanyName | 四川迅游网络科技股份有限公司 |
| FileDescription | 游戏圈版迅游网络助手客户端 |
| FileVersion | 1, 0, 0, 41 |
| InternalName | XY_YXQ_Nethelper |
| LegalCopyright | 保留所有权@2020 |
| OriginalFilename | XY_YXQ_Nethelper.exe |
| ProductName | 迅游网络助手 |
| ProductVersion | 1, 0, 0, 41 |
| Translation | 0x0804 0x04b0 |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
3,691,363 bytes | 3,691,520 bytes | 6.60 (Comprimido) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
71FC47A581DB70D9B5A8EE68EE09E1A8 |
.rdata |
0x00387000 |
914,490 bytes | 914,944 bytes | 5.81 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
A23B5D4403B9F25F121A3630CE29262C |
.data |
0x00467000 |
144,504 bytes | 56,832 bytes | 4.83 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
EB6AD401F10F5EB545316D3778E24C38 |
.gfids |
0x0048b000 |
5,796 bytes | 6,144 bytes | 3.92 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
E0AA952B30C634B5EA67B20968A08B77 |
.tls |
0x0048d000 |
9 bytes | 512 bytes | 0.02 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
1F354D76203061BFDD5A53DAE48D5435 |
.rsrc |
0x0048e000 |
38,464 bytes | 38,912 bytes | 7.30 (Comprimido) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
9DD9E807E92021BC5244FE8DC1224EDC |
.reloc |
0x00498000 |
195,676 bytes | 196,096 bytes | 6.60 (Comprimido) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
03251287F7608F7A2E07CAB82D2CD348 |
Alerta de Análisis de Entropía
3 sección(es) con entropía elevada (≥6.5) - posible compresión
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| RT_ICON | 4 | 36,825 bytes | |
| RT_GROUP_ICON | 1 | 62 bytes | |
| RT_VERSION | 1 | 728 bytes | |
| RT_MANIFEST | 1 | 392 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
OK
Eliminación de Adware.Win32.Gen.ca
Gridinsoft tiene la capacidad de identificar y eliminar Adware.Win32.Gen.ca sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
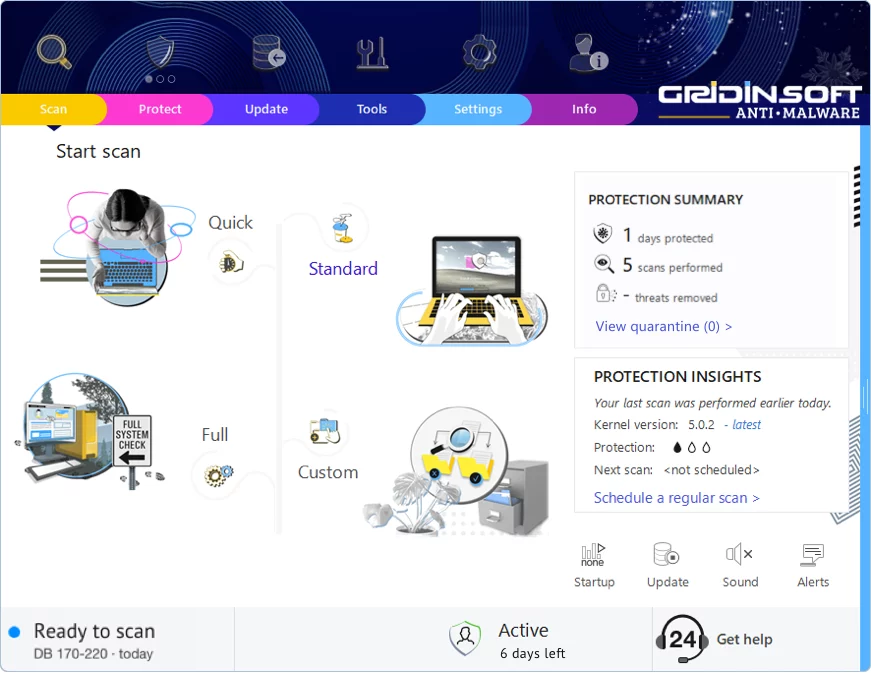
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario

Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!