苏苏网易工具箱测试_v0.1.exe Trojan Heuristic Análisis
Análisis Técnico
| Nombre del Archivo | 苏苏网易工具箱测试_v0.1.exe |
| Tipo de Archivo |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Versión del Escáner | 1.0.262.174 |
| Versión de la Base de Datos | 2026-11-21 12:07:02 UTC |
Trojan.Heur!.030121A1
Familia de malware: Heuristic
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
c57f5e366a0591f11261a2de319e2d9d
|
|
| SHA1 |
261b19f2cc1d2205c9b48bb5bde09ac8672ea6e9
|
|
| SHA256 |
eeb0a87d7211231094d5b9e8e844189f8d3e2d3cbd27cd7fa343b1fdb11655df
|
|
| SHA512 |
7274de3ce7cf07a65985bd19eefdf7cf35955e62755c2a76a944e9757ac02bd45ba8349e4bec7955cf34db900f38e49b8d440c69a29422f693c7986efc564118
|
|
| ImpHash |
5190777884cd16f76dd98fbaf091ec64
|
Análisis PE
Información Básica
▼| Icono |
Hash: c52505e5deb9884f83c96033183d07a0
Difuso: 7090b3476cc302ba2ae4c987cafb58c1 dHash: 9f373b2f271787c3 |
| Base de Imagen | 0x00400000 |
| Punto de Entrada | 0x01b8765d |
| Tiempo de Compilación | 1972-12-25 05:33:23 |
| Suma de Verificación | 0x00000000 (Real: 0x0179538c) |
| Versión del SO | 5.0 |
| Firmas PEiD |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Firma Digital | No valid SignedData structure was found. |
| Importaciones |
2 bibliotecas
USER32, KERNEL32 |
| Exportaciones | 0 funciones |
| Recursos | 4 Recursos |
| Secciones | 8 Secciones |
Información de Versión
▼| FileVersion | 1.0.0.0 |
| FileDescription | 易语言程序 |
| ProductName | 易语言程序 |
| ProductVersion | 1.0.0.0 |
| CompanyName | 苏苏 |
| LegalCopyright | 苏苏 版权所有 |
| Comments | QQ:2598163208 |
| Translation | 0x0804 0x04b0 |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
ZqS.e:PC |
0x00001000 |
548 bytes | 1,024 bytes | 3.51 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
8B66E8E5282D535975CD0470F184D96A |
l>0cTbbc |
0x00002000 |
404 bytes | 512 bytes | 3.64 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
684BD04C4E90EBB1AC24B9D56AB5240E |
,IvqI8d+ |
0x00003000 |
21,545,984 bytes | 21,545,984 bytes | 7.91 (Empaquetado/Cifrado) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
6E2B3773D6DAC997BE1A89CB9F03AD1F |
Qj6&n;E^ |
0x01490000 |
1,452,096 bytes | 1,452,544 bytes | 6.97 (Comprimido) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
54365978CC28D5D1278643A5854AB5CF |
7` t'0E> |
0x015f3000 |
20,480 bytes | 20,480 bytes | 2.67 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_CNT_UNINITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
92344582BD49139CBBD25D4C85FD4EFE |
Dn[vV<X' |
0x015f8000 |
1,570,304 bytes | 1,570,304 bytes | 7.88 (Empaquetado/Cifrado) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
0713EFCA5685D0419D5285F4307EF9FF |
UC==H3a6 |
0x01778000 |
76,193 bytes | 76,288 bytes | 7.69 (Empaquetado/Cifrado) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
FD9342D95AD1FBB063B5D671F792C848 |
@TAZ'd&% |
0x0178b000 |
4,585 bytes | 4,608 bytes | 6.59 (Comprimido) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
BD2C17417B81CE9AD95015D785A54659 |
Alerta de Análisis de Entropía
3 sección(es) con alta entropía (≥7.5) detectada(s) - posible empaquetado/cifrado
2 sección(es) con entropía elevada (≥6.5) - posible compresión
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| RT_ICON | 1 | 3,240 bytes | |
| RT_GROUP_ICON | 1 | 20 bytes | |
| RT_VERSION | 1 | 560 bytes | |
| RT_MANIFEST | 1 | 461 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
No valid SignedData structure was found.
Recomendación: Verifique la fuente del archivo y asegúrese de que provenga de un editor confiable.
Eliminación de Trojan.Heur!.030121A1
Gridinsoft tiene la capacidad de identificar y eliminar Trojan.Heur!.030121A1 sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
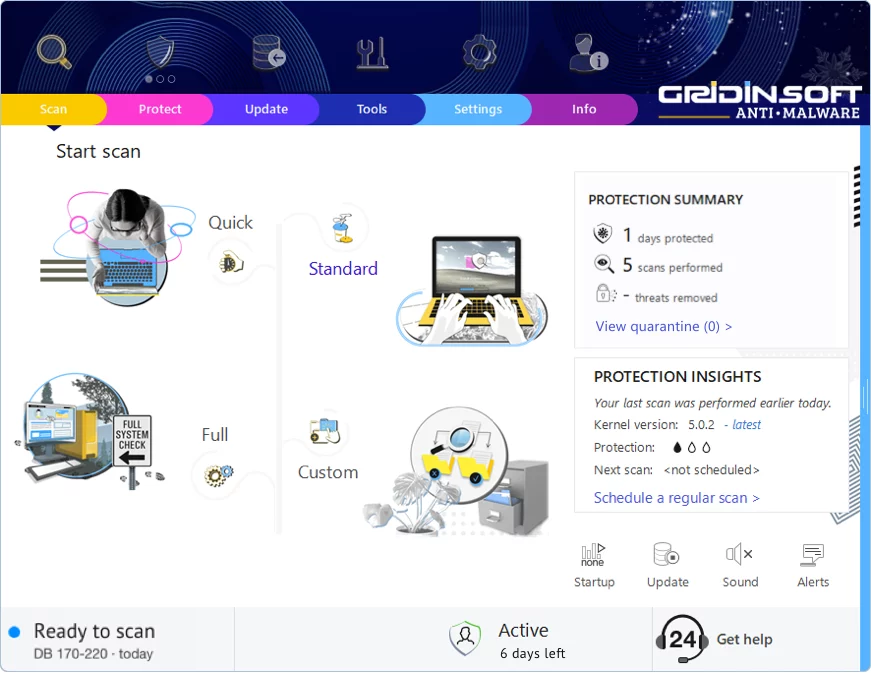
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario
Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!