Valorant External.exe Stealer Keylogger Análisis
Análisis Técnico
| Nombre del Archivo | Valorant External.exe |
| Tipo de Archivo |
PE32+ executable (console) x86-64, for MS Windows
|
| Versión del Escáner | 1.0.169.174 |
| Versión de la Base de Datos | 2024-03-18 04:00:25 UTC |
Spy.Win64.Keylogger.sa
Familia de malware: Keylogger
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
bf75fb01abcfb3627b77eaed2001bca5
|
|
| SHA1 |
68af361f898df5dd43addae52347c141e332faf1
|
|
| SHA256 |
f38fd9a79081a6b2da14111d76956003e7655572dd9fefc1d1d724b7c233fe87
|
|
| SHA512 |
fe8e3c91bb63c7e556987ca6bd1c95ace1b97fe5f957658c2a0b17047716231cf41c16045869416abe0a29bb95aaac0fb40f8d1465fff550ea329a9847175b90
|
|
| ImpHash |
23c04e41a0d8837cee214d199f10f363
|
Análisis PE
Información Básica
▼| Base de Imagen | 0x140000000 |
| Punto de Entrada | 0x14009fe3c |
| Tiempo de Compilación | 2023-11-25 16:36:46 |
| Suma de Verificación | 0x00000000 (Real: 0x000befc9) |
| Versión del SO | 6.0 |
| Firmas PEiD |
PE32+ executable (console) x86-64, for MS Windows
|
| Ruta PDB | C:\Users\roni\Desktop\UC FREE\VAL CHAIR\x64\Release\loader.pdb |
| Firma Digital | The PE file does not contain a certificate table. |
| Importaciones | 20 bibliotecas |
| Exportaciones | 0 funciones |
| Recursos | 1 Recursos |
| Secciones | 6 Secciones |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
658,304 bytes | 658,432 bytes | 5.97 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
8ED59520ECA9AFF45E177122B576633A |
.rdata |
0x000a2000 |
104,208 bytes | 104,448 bytes | 6.34 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
750D2C6CFCE28D62BF2439E892AEB7DF |
.data |
0x000bc000 |
9,568 bytes | 2,560 bytes | 2.47 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
50055C5DDFD71E0ED3E269F03A12A756 |
.pdata |
0x000bf000 |
13,608 bytes | 13,824 bytes | 5.85 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
FCB0BABFEA06DCF631A5CD04E98BAFF9 |
.rsrc |
0x000c3000 |
488 bytes | 512 bytes | 4.77 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
4DDCBAB8AAAE10A6872E1399BDCD4E5F |
.reloc |
0x000c4000 |
924 bytes | 1,024 bytes | 5.01 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
8C6780BB4DF2C784C0662A54B88D8B46 |
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| RT_MANIFEST | 1 | 392 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
The PE file does not contain a certificate table.
Recomendación: Verifique la fuente del archivo y asegúrese de que provenga de un editor confiable.
Eliminación de Spy.Win64.Keylogger.sa
Gridinsoft tiene la capacidad de identificar y eliminar Spy.Win64.Keylogger.sa sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
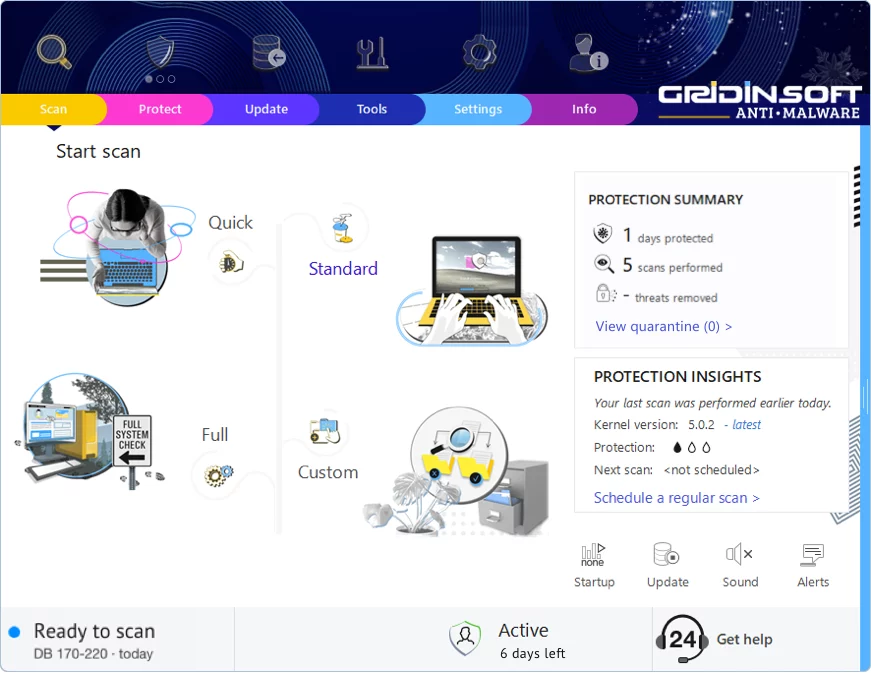
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario

Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!