Subscribe.exe Malware Generic Análisis
Análisis Técnico
| Nombre del Archivo | subscribe.exe |
| Tipo de Archivo |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Versión del Escáner | 1.0.250.174 |
| Versión de la Base de Datos | 2026-07-18 17:00:27 UTC |
Malware.Win64.Generic.cld
Familia de malware: Generic
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
067e2efd94ab9339039ac0c727204e2a
|
|
| SHA1 |
f375d4bd45a2fd1c463ba9e61783d4c655c4297c
|
|
| SHA256 |
f9a6ac3c1ce394609410cbe88d38769cae24a25fd4b8a5e82eb9f2b8bb7dc557
|
|
| SHA512 |
1a0b4d472b8fa726507a66cdde396366d1879edbb18e84d1eadb0de19d89bddbf9a394f7489dc57a510119f66c47a1223f3d2ec086582f0cf11616ec1ae3fbb3
|
|
| ImpHash |
62f0383404f06951746d72084b01a844
|
Análisis PE
Información Básica
▼| Icono |
Hash: 2d95e70f8906847189a10683593df919
Difuso: 8f3a184b6af4823cf069830f261dbbc3 dHash: e0e09260e89ac040 |
| Base de Imagen | 0x140000000 |
| Punto de Entrada | 0x1409ca0ec |
| Tiempo de Compilación | 2026-05-29 12:47:17 |
| Suma de Verificación | 0x00000000 (Real: 0x01033adc) |
| Versión del SO | 6.0 |
| Firmas PEiD |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Ruta PDB | ui.pdb |
| Firma Digital | No valid SignedData structure was found. |
| Importaciones | 24 bibliotecas |
| Exportaciones | 0 funciones |
| Recursos | 4 Recursos |
| Secciones | 6 Secciones |
Información de Versión
▼| CompanyName | savage |
| FileDescription | ui |
| FileVersion | 1.0.0 |
| ProductName | ui |
| ProductVersion | 1.0.0 |
| Translation | 0x0000 0x04b0 |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
10,440,864 bytes | 10,441,216 bytes | 6.22 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
8C77BA497CEDB6F1A667293EA38EFD37 |
.rdata |
0x009f7000 |
5,833,404 bytes | 5,833,728 bytes | 6.83 (Comprimido) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
C3C2C65A1BA9329741DD98237876C3B0 |
.data |
0x00f88000 |
17,416 bytes | 8,192 bytes | 3.72 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
4D39E643AC645C7C962A924B777CCA86 |
.pdata |
0x00f8d000 |
581,316 bytes | 581,632 bytes | 6.59 (Comprimido) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
37DE2D70BE34CCA36CACC0D07605325F |
.rsrc |
0x0101b000 |
92,232 bytes | 92,672 bytes | 7.97 (Empaquetado/Cifrado) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
A62F615BFF93155A13FD37E1784F0874 |
.reloc |
0x01032000 |
28,592 bytes | 28,672 bytes | 5.48 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
C63503EF1E6E4555C0C363672FCB4E81 |
Alerta de Análisis de Entropía
1 sección(es) con alta entropía (≥7.5) detectada(s) - posible empaquetado/cifrado
2 sección(es) con entropía elevada (≥6.5) - posible compresión
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| RT_ICON | 1 | 90,902 bytes | |
| RT_GROUP_ICON | 1 | 20 bytes | |
| RT_VERSION | 1 | 448 bytes | |
| RT_MANIFEST | 1 | 551 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
No valid SignedData structure was found.
Recomendación: Verifique la fuente del archivo y asegúrese de que provenga de un editor confiable.
Eliminación de Malware.Win64.Generic.cld
Gridinsoft tiene la capacidad de identificar y eliminar Malware.Win64.Generic.cld sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
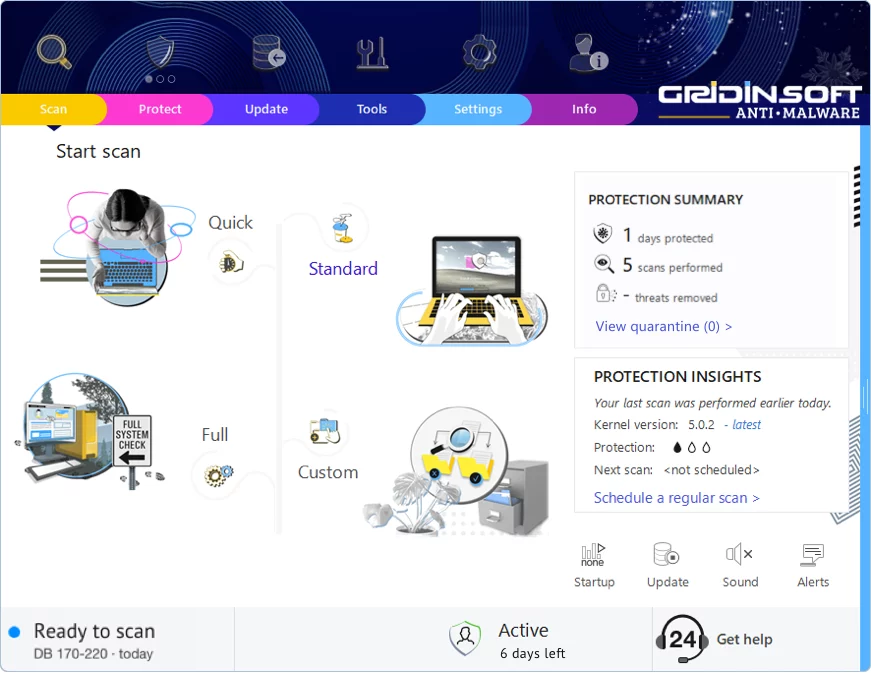
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario
Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!