EMP.dll Adware Gen Análisis
Análisis Técnico
| Nombre del Archivo | EMP.dll |
| Tipo de Archivo |
PE32+ executable (DLL) (GUI) x86-64, for MS Windows
|
| Versión del Escáner | 1.0.256.174 |
| Versión de la Base de Datos | 2026-10-03 09:07:03 UTC |
Adware.Win64.Gen.vl!c
Familia de malware: Gen
Escanear Otro Archivo
El archivo que sube se procesa para el análisis, pero el archivo en sí no se conserva ni se comparte con terceros. Los nombres de archivo y los resultados pueden aparecer en informes públicos. Antes de enviar material confidencial, contacte con Soporte para acordar el método y las condiciones de tratamiento. Soporte · Cómo utilizamos sus datos
Identificación del Archivo
| Tipo de Hash | Valor | Acción |
|---|---|---|
| MD5 |
0dd02c6732030be6f6726bf5e83a4e0b
|
|
| SHA1 |
74d3e5593c12acb1bc00fb2350c598b1e65526af
|
|
| SHA256 |
fafac626faa65bd574b88e350a224b090281428b911dc7da7bd533d1679a6007
|
|
| SHA512 |
0531e01bcf50f8435a21a99cfeec7a30a2ade73d3a271ea248f128306c5ac28ca3c3c3220de0f76b6cce6727d588ca8bf443658e8ff13dd1512da4edd3880769
|
|
| ImpHash |
fc7124d57387852c0a6a634e9130bf57
|
Análisis PE
Información Básica
▼| Base de Imagen | 0x13000000 |
| Punto de Entrada | 0x13001334 |
| Tiempo de Compilación | 2020-07-18 13:47:30 |
| Suma de Verificación | 0x005be81c (Real: 0x005be81c) |
| Versión del SO | 6.0 |
| Firmas PEiD |
PE32+ executable (DLL) (GUI) x86-64, for MS Windows
|
| Firma Digital | Chain verification from CN=Shenzhen Luyoudashi Technology Co.\, Ltd., OU=Digital ID Class 3 - Microsoft Software Validation v2, O=Shenzhen Luyoudashi Technology Co.\, Ltd., L=Shenzhen, ST=Guangdong, C=CN (serial:127097167222326864597908907491876733990, sha1:d715230b535c8937b469632ec6158761fd18ad21) failed: The path could not be validated because intermediate certificate 1 expired 2021-11-07 23:59:59Z |
| Importaciones |
1 bibliotecas
KERNEL32 |
| Exportaciones | 1 funciones |
| Recursos | 1 Recursos |
| Secciones | 14 Secciones |
Secciones PE
▼| Nombre | Dirección Virtual | Tamaño Virtual | Tamaño Bruto | Entropía | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
4,096 bytes | 3,584 bytes | 5.35 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
5AF357DD36E37FD6B99E1FE9BE75BEC8 |
.rdata |
0x00002000 |
4,096 bytes | 3,072 bytes | 4.56 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
CD41F0BB42D89EE3F7704E57F30E85E7 |
.data |
0x00003000 |
4,096 bytes | 512 bytes | 0.45 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
3E54B380C18E9FB1C3756C3724029E08 |
.pdata |
0x00004000 |
4,096 bytes | 512 bytes | 6.13 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
844E08C4FAD3CA0AFD168C6655DB0DD2 |
.EMP0 |
0x00005000 |
4,096 bytes | 512 bytes | 7.37 (Comprimido) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
686BB3110AAD90AD40C16FE89D489054 |
.data2 |
0x00006000 |
94,208 bytes | 94,208 bytes | 2.51 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D4474884F9E294700CACC585DD8DBA7B |
.EMP |
0x0001d000 |
208,896 bytes | 208,896 bytes | 2.07 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
3FBD1E3A1605BC1B9FD3A68A63F39F90 |
.data3 |
0x00050000 |
626,688 bytes | 626,688 bytes | 0.12 (Normal) |
IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
33FD7C69A9578649FC7EA69DE59032E9 |
.EMP1 |
0x000e9000 |
1,906,212 bytes | 1,906,688 bytes | 7.53 (Empaquetado/Cifrado) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
A3004B622B6445C8B0E6A59E3FA7D694 |
.xdata0 |
0x002bb000 |
1,040,084 bytes | 1,040,384 bytes | 6.83 (Comprimido) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
04F7F39D3A3F2F4377CD3E9C56758405 |
.link0 |
0x003b9000 |
1,036,500 bytes | 1,036,800 bytes | 6.84 (Comprimido) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
763FCD8204E51DCF1A62327CD25DC8F9 |
.bss0 |
0x004b7000 |
1,051,956 bytes | 1,052,160 bytes | 6.82 (Comprimido) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
AC5331DC0FA4C6A21C3AB242BAB6F307 |
.reloc |
0x005b8000 |
648 bytes | 1,024 bytes | 2.95 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
7C19F2F29398413C7F8F7602DD9B5B53 |
.rsrc |
0x005b9000 |
233 bytes | 512 bytes | 2.53 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
243766DD67589CCBFDD74E04C8A980B5 |
Alerta de Análisis de Entropía
1 sección(es) con alta entropía (≥7.5) detectada(s) - posible empaquetado/cifrado
4 sección(es) con entropía elevada (≥6.5) - posible compresión
Análisis de Recursos
▼| Tipo de Recurso | Cantidad | Tamaño Total | Porcentaje |
|---|---|---|---|
| RT_MANIFEST | 1 | 145 bytes |
Análisis de la Cadena de Certificados
▼Sin Firmas Digitales
Este archivo no está firmado digitalmente.
Implicaciones de Seguridad:
- No se puede verificar la identidad del editor
- Mayor riesgo de seguridad al ejecutar este archivo
- Puede activar advertencias de seguridad en algunos sistemas
⚠ Este archivo carece de firma digital o la cadena de certificados no pudo ser verificada.
Tenga precaución al ejecutar archivos sin firmar de fuentes desconocidas.
Estado de Verificación del Certificado
Chain verification from CN=Shenzhen Luyoudashi Technology Co.\, Ltd., OU=Digital ID Class 3 - Microsoft Software Validation v2, O=Shenzhen Luyoudashi Technology Co.\, Ltd., L=Shenzhen, ST=Guangdong, C=CN (serial:127097167222326864597908907491876733990, sha1:d715230b535c8937b469632ec6158761fd18ad21) failed: The path could not be validated because intermediate certificate 1 expired 2021-11-07 23:59:59Z
Recomendación: Verifique la fuente del archivo y asegúrese de que provenga de un editor confiable.
Eliminación de Adware.Win64.Gen.vl!c
Gridinsoft tiene la capacidad de identificar y eliminar Adware.Win64.Gen.vl!c sin requerir intervención adicional del usuario.
Descargar Anti-MalwareInstrucciones de Eliminación
Siga estos pasos para eliminar completamente la amenaza de su sistema
-
1
Obtenga Gridinsoft Anti-Malware — es una descarga rápida de 2 MB que no ralentizará su PC.
-
2
Ejecute el instalador gsam-es-install.exe. La configuración toma unos 2 minutos y no requiere reinicio.
-
3
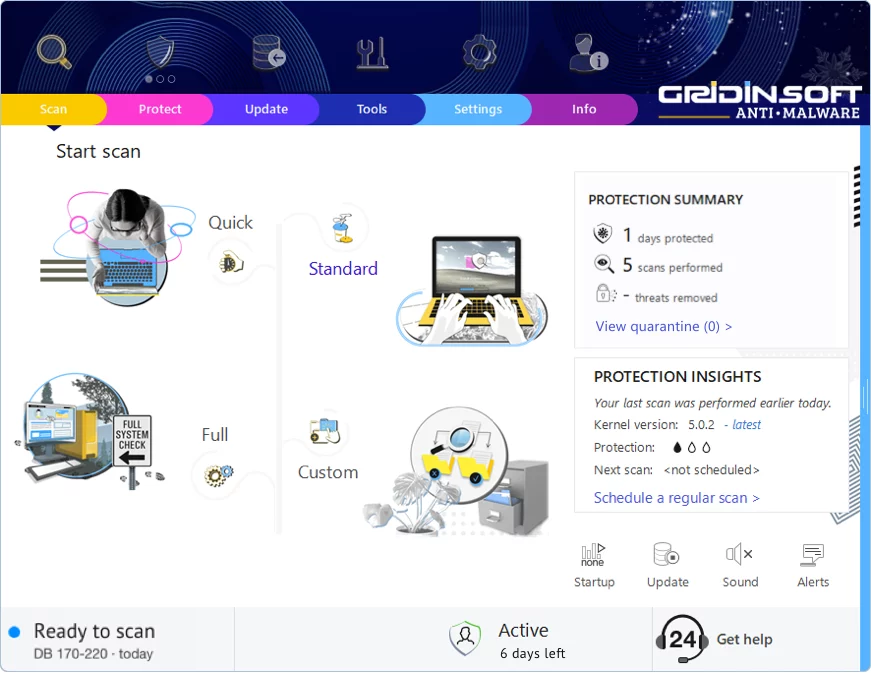
La aplicación se inicia justo después de la instalación. Verá el panel principal con el botón de escaneo en el centro.
-
4
Haga clic en "Escaneo Estándar" — esto revisa todos los lugares donde el malware típicamente se oculta: carpetas temporales, datos del navegador, programas de inicio y directorios del sistema.
-
5
Una vez que el escaneo encuentre esta amenaza, haga clic en "Limpiar Ahora". La eliminación suele ser instantánea, aunque algunas infecciones persistentes pueden necesitar un reinicio.
-
6
Si ve un mensaje de reinicio, adelante y reinicie. Esto elimina cualquier malware que estaba corriendo en memoria y asegura un inicio limpio del sistema.
Dejar un Comentario
Gridinsoft Anti-Malware
Manténgase Libre de Malware: Mantenga Su PC Protegido con Gridinsoft Anti-Malware
Gridinsoft Anti-Malware ofrece exactamente eso: tranquilidad con una solución robusta y fácil de usar que se actualiza constantemente para combatir las últimas amenazas. Diseñado por expertos en ciberseguridad, proporciona protección en tiempo real y eliminación de malware sin esfuerzo. No se trata solo de detectar amenazas; se trata de mejorar su vida digital con seguridad ininterrumpida. ¡Pruébelo y experimente cómo se siente navegar sin preocupaciones!