
Dentro de Gridinsoft:
Nuestro Stack Tecnológico
Bajo el Capó de Gridinsoft – Aprende cómo nuestras herramientas detectan amenazas, protegen usuarios y evolucionan con el panorama de ciberseguridad.

El corazón del sistema de protección contra malware de Gridinsoft reside en su motor de escaneo multicapa, responsable de detectar y eliminar amenazas en todas las plataformas.
- Mantiene una base de datos continuamente actualizada con millones de firmas de amenazas.
- Las actualizaciones ocurren cada hora, asegurando cobertura de cepas de malware recién descubiertas.
- Elimina eficientemente amenazas conocidas con casi cero falsos positivos.
- Ofrece acceso remoto a las capacidades de escaneo de Gridinsoft a través de API RESTful.
- Soporta búsquedas de hash de archivos, análisis de URL y verificaciones de reputación de dominio.
- Construido para escalabilidad y velocidad — maneja cientos de consultas concurrentes con baja latencia.
- Analiza el comportamiento de archivos en tiempo real basado en conjuntos de reglas y patrones de anomalías.
- Marca acciones sospechosas, como generación no autorizada de procesos o modificaciones del sistema.
- Particularmente efectivo contra amenazas de día cero y malware polimórfico.
- Modelos propietarios (ej., GANNet) entrenados en conjuntos masivos de datos de archivos seguros y maliciosos.
- Detecta anomalías y variantes novedosas de malware que evaden los escáneres tradicionales.
- Continuamente refinado usando bucles de retroalimentación de inteligencia de amenazas, reduciendo falsos positivos y mejorando la velocidad de clasificación.
Base de Datos de Amenazas / Sistema de Reputación
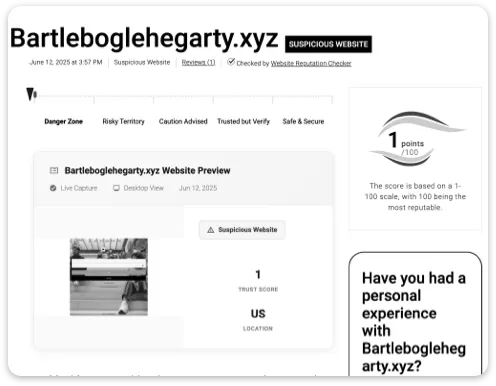
• Alimenta herramientas clave: Verificador de Reputación de Sitios Web, Veridad de Enlaces y mejora escaneos en dispositivos.
• Listado en VirusTotal: uno de más de 150 motores de escaneo aprobados.
Arquitectura y Despliegue
Explora cómo se entregan las tecnologías de Gridinsoft — desde herramientas locales hasta inteligencia impulsada por la nube.
-
Aplicación de Escritorio
• Solución nativa de Windows con protección de archivos en tiempo real, defensa heurística y opciones de escaneo flexibles.
• Sincronizada con la nube para asegurar detección actualizada sin impacto en el rendimiento del sistema.
• Incluye sistema de cuarentena, historial de amenazas y controles de escaneo programado.
-
Trojan Killer Portable
• Kit de herramientas de respuesta a incidentes ejecutado por USB: sin instalación, sin internet requerido.
• Útil para equipos de TI in situ que manejan máquinas infectadas en entornos aislados.
-
Reportes de Inteligencia de Amenazas
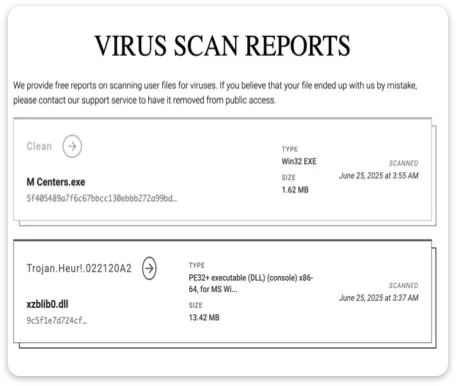
• Herramientas como Escáner de Virus Online y Verificador de Email se conectan a la infraestructura segura en la nube de Gridinsoft.
• Los análisis de archivos en línea conservan informes y metadatos del envío, incluidos hashes, nombres, resultados, fechas y direcciones IP. Los informes de archivos y sitios web pueden ser públicos; el archivo subido se trata por separado.
• Análisis de correo: Los datos del remitente y el texto del mensaje que envía se procesan para detectar spam y phishing. Antes de enviarlos, elimine contraseñas, tokens de acceso e información confidencial o datos personales innecesarios.

Tiempo promedio de escaneo: ~7 minutos.
Resultado típico: detección de 29 amenazas, terminación de 4 procesos maliciosos activos.
Motor optimizado: ligero en recursos del sistema, uso mínimo de memoria.
-
Privacidad de Datos
• Las visitas al sitio, los envíos en línea, los registros de cuentas y los diagnósticos opcionales del software son flujos de datos separados con distintas prácticas de tratamiento y conservación.
• Análisis de correo: Guardamos datos del remitente, resultados técnicos, un resumen y análisis generados por IA, la hora del envío y su dirección IP. El cuerpo original del mensaje no es un campo de este registro.
• Análisis de correo: No se requiere una cuenta, pero las comprobaciones no son anónimas. HTTPS cifra los datos en tránsito; no impide el registro en el servidor. Este sitio utiliza analítica y atribución publicitaria, y el verificador usa reCAPTCHA para prevenir abusos. Consulte Cómo utilizamos sus datos y nuestra Política de privacidad. Contacte con Soporte para consultar la conservación o eliminación de un envío concreto.
-
Seguridad de la Plataforma
• HTTPS/TLS cifra los datos en tránsito entre las herramientas cliente y los servidores en la nube.
• Infraestructura protegida por firewalls avanzados, auditorías de seguridad frecuentes y control de acceso estricto.
-
Falsos Positivos y Transparencia
• Preferencia por capturar elementos sospechosos (falsos positivos) sobre perder peligrosos.
• Los usuarios pueden reportar fácilmente falsos positivos a través de herramientas de retroalimentación.
• Base de conocimientos pública y acceso de soporte aseguran responsabilidad.
• Más de 17 años de desarrollo — evolucionando continuamente desde 2008.
• Confiado por más de 480,000 usuarios de nuestras herramientas de seguridad para PC en todo el mundo.
Ver Reseñas Verificadas →
- Laboratorio interno de malware cura muestras frescas diariamente de fuentes públicas y privadas.
- Base de datos de amenazas actualizada cada hora con envíos de usuarios y socios.
- I+D en curso en reconocimiento de patrones de estafa, análisis de emails de phishing y detección de ingeniería social.

- Modelos de detección basados en lenguaje para phishing por email
- Línea base de comportamiento para malware sin archivos.
- Módulos de protección mejorados para plugins de navegador.